França: dez suspeitos são indiciados após ataques e golpes contra detentores de criptomoedas e ouro no país após uma ampla investigação
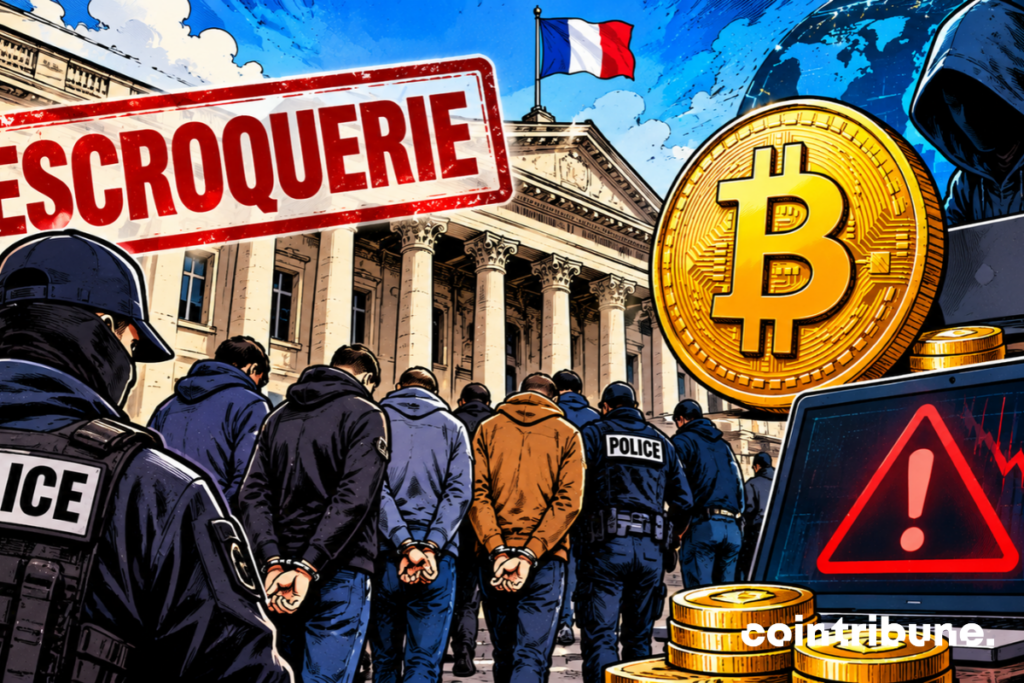
Na França, dez pessoas acabaram de ser indiciadas em um caso que mistura hackers informáticos, criptomoedas e metais preciosos. Os investigadores suspeitam que um grupo organizado tenha roubado os dados de várias empresas e depois os utilizado para visar seus clientes. As vítimas recebiam chamadas que as pressionavam a proteger seus bens. Outros membros iam depois às suas casas para recuperar os ativos físicos. A investigação assim liga fraude digital e roubos domiciliares em várias regiões francesas.
Em resumo
- Dez pessoas foram indiciadas após o hacking de quatro empresas ligadas aos metais preciosos e criptomoedas.
- Os suspeitos usavam os dados roubados para visar detentores de cryptos e ouro com chamadas fraudulentas.
- A rede dividia os papéis entre patrocinadores, informáticos, callers e indivíduos responsáveis por recuperar os bens.
- Quatro suspeitos foram colocados em prisão preventiva e outros seis em controle judicial.
França: dados de clientes roubados para preparar fraudes
A investigação começa em 2025, após o hacking de três corretores de metais preciosos. O Ministério Público de Paris confia as investigações à Unidade Nacional de Cibersegurança da gendarmaria e à brigada de investigações de Montbrison, no Loire, na França. Os investigadores relacionam este caso a um processo sobre uma empresa que ajuda particulares a declarar suas criptomoedas aos serviços fiscais.
As invasões permitiram extrair os dados dos clientes dessas empresas na França. Essas informações ajudavam os autores a identificar pessoas que possuíam ativos digitais ou ouro. Segundo os comunicados publicados em 20 de novembro pela procuradora e a gendarmaria, o grupo teria usado esses dados para lançar ataques direcionados.
Dez suspeitos foram indicados na quinta-feira, 19 de novembro. As autoridades descrevem uma organização com papéis definidos. O roubo dos arquivos abria caminho para chamadas fraudulentas, seguido de deslocamentos às residências dos clientes.
Na França, uma equipe dividia os papéis entre callers e shooters
Um patrocinador escolhia as bases de dados a serem roubadas e coordenava a operação. Depois, « callers » contactavam as vítimas por telefone. Eles afirmavam que havia um vazamento ameaçando seus bens e pediam que transferissem seus fundos ou metais preciosos para um local apresentado como seguro.
O cenário continuava com a intervenção de outros membros, chamados « shooters ». Eles iam às residências das vítimas na França para recuperar os ativos físicos. Os investigadores descrevem uma cadeia organizada. O método combinava manipulação à distância e intervenção direta.
A procuradora e a gendarmaria não especificaram o número de vítimas nem o montante do prejuízo. O general Hervé Pétry, chefe da Unidade Nacional de Cibersegurança, fala em « cibercriminalidade ». Segundo ele, grupos criminais usam os dados roubados como arquivos de inteligência para escolher suas vítimas.
Dez suspeitos detidos e processados após a operação
As forças de segurança prenderam o patrocinador em Marselha, na França. Outros suspeitos foram detidos em Lille, Toulouse, Colmar e Paris. Entre eles estão um logístico e um informático, suspeitos de fornecer linhas telefônicas e processar os dados roubados. Três outros suspeitos fariam parte da cúpula do grupo.
Cinco pessoas são suspeitas de participar das chamadas ou deslocamentos às casas das vítimas. As buscas permitiram apreender cerca de quinze telefones, uma dezena de computadores e mídias de armazenamento. Mais de 175 gendarmes participaram desta operação coordenada em várias regiões da França.
Na França, dois inquéritos judiciais foram abertos. Os dez suspeitos estão indiciados por violação de sistema automatizado de tratamento de dados, fraude e lavagem em quadrilha, bem como associação criminosa. Quatro pessoas foram colocadas em prisão preventiva, enquanto seis permanecem sob controle judicial.
O processo deverá esclarecer o papel de cada suspeito, identificar as vítimas e avaliar as perdas. Na França, esta investigação destaca a conexão entre o roubo de dados e fraudes contra detentores de criptomoedas ou metais preciosos. Esta fraude relacionada às cryptos também ilustra as novas estratégias usadas pelas redes criminosas para visarem titulares de ativos digitais. As investigações devem estabelecer a extensão da rede e as responsabilidades individuais.
Maximize sua experiência na Cointribune com nosso programa "Read to Earn"! Para cada artigo que você lê, ganhe pontos e acesse recompensas exclusivas. Inscreva-se agora e comece a acumular vantagens.
Journaliste et rédacteur web passionné par l’univers des cryptomonnaies et des technologies Web3. J’y traite les dernières tendances et actualités afin de proposer un contenu de haute qualité à un large public du secteur.
As opiniões e declarações expressas neste artigo são de responsabilidade exclusiva do autor e não devem ser consideradas como recomendações de investimento. Faça sua própria pesquisa antes de tomar qualquer decisão de investimento.