Cripto: Ataque à Binance começou com uma falsa entrevista de emprego
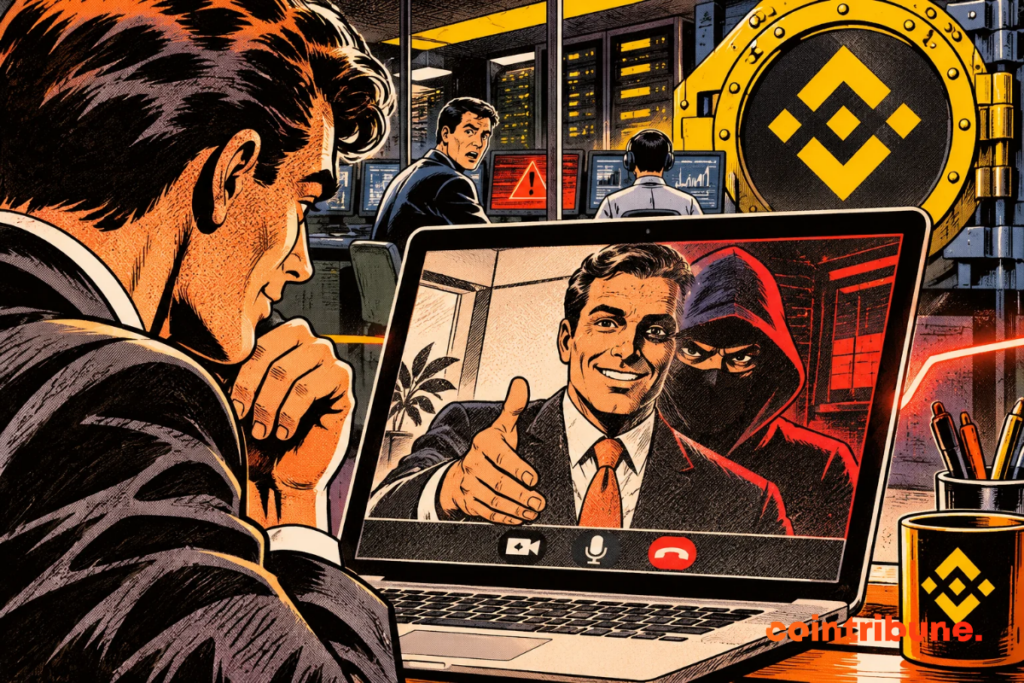
Uma falsa entrevista de emprego permitiu que hackers infectassem o computador de um engenheiro da Binance antes do roubo de US$ 6,34 bilhões em 29 de outubro de 2026. No relatório divulgado em 3 de novembro, a exchange cripto descreveu uma infiltração preparada durante meses, envolvendo softwares maliciosos, credenciais roubadas e o uso indevido de uma ferramenta interna de inteligência artificial.
Em resumo
- Um engenheiro baixou um teste de programação infectado após participar de duas entrevistas falsas.
- Os hackers utilizaram uma ferramenta interna de IA e credenciais de implantação roubadas.
- A Binance afirma ter recomposto 98% dos ativos afetados e congelado ou interceptado US$ 2,85 bilhões.
Uma falsa contratação abriu caminho para o ataque à Binance
A investigação revelou uma operação mais longa do que se imaginava. Depois que novas pistas relacionaram o ataque à Binance a hackers norte-coreanos, a empresa identificou sinais de comprometimento que remontam a junho de 2026.
Naquele mês, um engenheiro responsável pelas operações das carteiras baixou uma instalação modificada do Homebrew enquanto procurava uma ferramenta de programação assistida por IA.
O Homebrew é um gerenciador de pacotes bastante utilizado por desenvolvedores que trabalham com macOS e Linux.
A Binance detectou a instalação suspeita, substituiu o computador do funcionário e renovou as credenciais afetadas. Entretanto, os invasores já haviam obtido informações sobre suas responsabilidades e seus colegas.
Em setembro, os criminosos iniciaram uma segunda operação.
Outro engenheiro recebeu uma proposta de emprego por meio de uma plataforma legítima de recrutamento. O contato se apresentou como diretor de projetos de uma empresa fictícia.
O candidato participou de uma entrevista por vídeo com uma suposta representante de recursos humanos. A interlocutora compartilhou perfis em redes sociais e fotografias pessoais para parecer confiável.
Depois, ocorreu uma segunda entrevista com alguém que fingia ser o diretor-executivo da empresa.
Ao final do processo, o engenheiro recebeu um teste técnico.
A tarefa exigia baixar um repositório de código no computador profissional. O material continha um programa malicioso que era executado durante a configuração do projeto.
Segundo a Binance, o malware conseguiu escapar das ferramentas de proteção do dispositivo.
Os hackers obtiveram acesso ao computador sem precisar explorar diretamente uma falha de blockchain.
Hackers usaram uma ferramenta de IA para acessar carteiras cripto
A etapa seguinte ocorreu em 20 de outubro. Utilizando o computador comprometido durante o falso recrutamento, os atacantes exploraram uma ferramenta interna de inteligência artificial para alcançar os dispositivos de dois engenheiros responsáveis pela infraestrutura de carteiras.
Em um desses computadores, encontraram um token que permitia implantar contêineres de software nos sistemas da empresa.
Essa autorização abriu caminho para a operação de 29 de outubro. Entre 17h15 e 19h56 UTC, os hackers acessaram o computador de um terceiro engenheiro e utilizaram credenciais roubadas para implantar um contêiner com código malicioso.
O programa foi executado em um serviço relacionado à assinatura das transações. As transferências começaram às 20h05 UTC. Em apenas quatro minutos, cinco carteiras enviaram 233,46 milhões de XRP para um endereço controlado pelos invasores.
Outras operações envolveram aproximadamente 970.500 SOL, 18.270 BTC e 44,2 milhões de tokens OP.
Na rede Ethereum, os hackers exploraram o mecanismo EIP-7702, introduzido em 2025.
Esse recurso permite que determinadas operações de uma carteira sejam delegadas a contratos inteligentes. Os invasores utilizaram autorizações maliciosas para executar transações fora dos procedimentos normais de saque.
A Binance concluiu a revogação da delegação comprometida às 00h10 UTC de 30 de outubro.
A participação da IA exige uma distinção importante. O relatório não afirma que um agente autônomo realizou todo o ataque. A ferramenta foi utilizada pelos criminosos para ampliar o acesso aos sistemas internos.
O setor já enfrenta outros incidentes envolvendo inteligência artificial. Recentemente, a Cointribune noticiou um ciberataque contra a Chainalysis utilizando técnicas associadas à IA. As duas investigações, porém, são independentes.
Binance recompõe reservas e reforça controles de segurança
A Binance estima que o ataque tenha afetado US$ 6,34 bilhões em ativos digitais.
Segundo o relatório, cerca de US$ 2,85 bilhões foram congelados ou interceptados. A empresa também afirma ter recomposto 98% dos ativos afetados utilizando seus próprios recursos.
Os números representam operações diferentes.
A recomposição das reservas não significa que os hackers devolveram 98% das criptomoedas roubadas. A Binance está substituindo os ativos desaparecidos com recursos da própria empresa.
A exchange afirma que os clientes não terão de arcar com os prejuízos.
Os computadores comprometidos foram substituídos, as credenciais afetadas foram revogadas e o ambiente utilizado para assinar transações foi reconstruído.
A ferramenta interna de IA também passou por uma reinstalação, acompanhada de novos controles de acesso. A Binance pretende contratar especialistas independentes para revisar seus procedimentos de segurança.
A empresa afirma ter identificado e bloqueado 57 tentativas de ataques cibernéticos suspeitos de ligação com a Coreia do Norte durante 2026.
O FBI atribuiu o roubo de 29 de outubro ao grupo TraderTraitor, associado ao regime norte-coreano. Pyongyang rejeita a acusação.
Enquanto isso, as autoridades continuam rastreando os ativos roubados por diferentes blockchains.
A Binance precisa recuperar os fundos ainda controlados pelos criminosos e demonstrar que os sistemas reconstruídos oferecem proteção adequada.
A empresa já enfrenta as consequências financeiras e operacionais do incidente. Após a retomada dos serviços, mais de US$ 4 bilhões deixaram a Binance nas primeiras horas de reabertura dos saques. O relatório agora revela que a origem do problema estava muito antes dessas movimentações, em computadores comprometidos, permissões internas e um processo de recrutamento que nunca foi verdadeiro.
Maximize sua experiência na Cointribune com nosso programa "Read to Earn"! Para cada artigo que você lê, ganhe pontos e acesse recompensas exclusivas. Inscreva-se agora e comece a acumular vantagens.
Enseignante et ingénieure IT, Lydie découvre le Bitcoin en 2022 et plonge dans l’univers des cryptomonnaies. Elle vulgarise des sujets complexes, décrypte les enjeux du Web3 et défend une vision d’un futur numérique ouvert, inclusif et décentralisé.
As opiniões e declarações expressas neste artigo são de responsabilidade exclusiva do autor e não devem ser consideradas como recomendações de investimento. Faça sua própria pesquisa antes de tomar qualquer decisão de investimento.