Cripto: ataque cibernético atinge Ledger e outros 177 sites
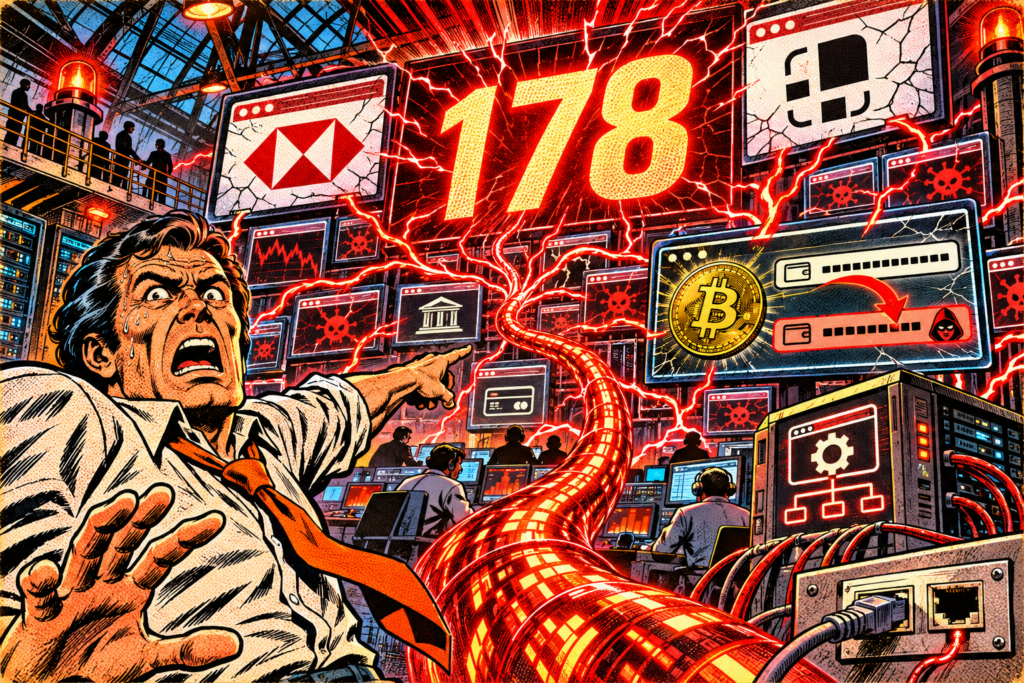
Piratas divulgaram um código capaz de roubar fundos em cripto nos sites de 178 organizações em 16 de novembro de 2026. Entre elas estão HSBC, BBC, Ledger, CNN e Zoom. Pesquisadores em segurança cibernética do Report URI identificaram 188 scripts infectados entre 1.611 examinados. O ataque não exigia hackear diretamente cada uma dessas empresas. Os hackers usaram uma ferramenta comum usada para gerenciar seus sites.
Em resumo
- Scripts maliciosos foram detectados nos sites de 178 organizações, incluindo HSBC, BBC e Ledger.
- O código podia desviar transações em cripto roubar dados bancários e atingir iPhones.
- A Optimizely corrigiu a vulnerabilidade explorada pelos hackers.
178 organizações afetadas por um ataque via Optimizely
O ataque foi descoberto na segunda-feira, 16 de novembro, por Scott Helme, pesquisador em segurança cibernética e fundador do Report URI. Os piratas exploraram uma vulnerabilidade na Optimizely, uma plataforma usada por diversas empresas para testar diferentes versões de suas páginas web.
O método lembra um ataque anterior contra bibliotecas JavaScript que ameaçava usuários de cripto. Desta vez, os hackers injetaram seu código nos scripts distribuídos aos clientes da Optimizely. Quando um internauta acessava uma página afetada, seu navegador podia executar automaticamente as instruções maliciosas.
O número de empresas expostas é impressionante. O Report URI analisou 1.611 scripts e descobriu 188 arquivos infectados pertencentes a 178 organizações. A lista inclui HSBC, Ledger, Salesforce, GitLab, IKEA, Equifax, Zoom e vários grandes meios de comunicação internacionais.
Assim, os piratas não precisaram comprometer os servidores de cada uma dessas empresas. A Optimizely confirmou que um agente não autorizado explorou uma falha no processo de inscrição de seu serviço Experimentation. A empresa afirmou ter bloqueado o acesso vulnerável e implantado uma correção. O número exato de visitantes expostos permanece desconhecido.
Os piratas miravam pagamentos em cripto e cartões bancários
O programa malicioso desempenhava várias funções. A primeira consistia em modificar endereços de carteiras de cripto. Quando um usuário preparava uma transferência, o código podia substituir o endereço do destinatário pelo do pirata.
Uma transação validada nessas condições podia enviar os fundos diretamente aos atacantes. O código também podia coletar informações digitadas em certos formulários de pagamento, incluindo números de cartões bancários. Os pesquisadores identificaram funções que coletavam cookies de navegação e capturas de tela.
Usuários de iPhone e iPad estavam expostos a outra ameaça. Alguns scripts redirecionavam seus dispositivos para ferramentas de exploração de vulnerabilidades do iOS, incluindo Coruna e DarkSword. As primeiras análises na blockchain identificaram cerca de 7.000 dólares recebidos por endereços de cripto associados à operação. Esse valor não representa necessariamente todas as perdas.
O cenário não é totalmente novo. No final de outubro, usuários do Polymarket perderam pelo menos 2,6 milhões de dólares após a compromissão de uma ferramenta integrada ao site. Os dois incidentes compartilham uma característica: os atacantes usaram componentes web de terceiros para alcançar os usuários.
Ledger afetado, mas suas carteiras físicas permanecem distintas
A presença do Ledger entre as empresas afetadas merece algumas ressalvas. O fabricante francês de carteiras para cripto também usava o serviço Optimizely em seu site. Seus visitantes puderam, portanto, receber o código malicioso.
Isso não significa que os dispositivos Ledger foram hackeados ou que suas chaves privadas foram diretamente comprometidas. A empresa confirmou o incidente relacionado ao serviço de terceiros e informou que a disseminação do código malicioso a partir de seu site cessou.
Visitantes que realizaram operações em cripto durante o período devem, no entanto, verificar suas transações, principalmente os endereços de destino. Quem forneceu informações bancárias em uma página suspeita também deve monitorar seus pagamentos.
Para usuários de carteiras físicas, verificar o endereço diretamente na tela do dispositivo continua sendo uma proteção importante. Usuários de iPhone também devem instalar as últimas atualizações de segurança disponíveis.
O incidente ocorre após varios meses difíceis para a segurança das empresas de cripto. A Ledger teve que enfrentar uma campanha de phishing relacionada a um vazamento de dados em seu fornecedor Global-e. Com 178 organizações afetadas, o ataque contra a Optimizely ultrapassa amplamente o setor das cripto. As correções começaram a ser implementadas, mas o balanço completo dos dados e fundos roubados ainda não foi estabelecido.
Maximize sua experiência na Cointribune com nosso programa "Read to Earn"! Para cada artigo que você lê, ganhe pontos e acesse recompensas exclusivas. Inscreva-se agora e comece a acumular vantagens.
Enseignante et ingénieure IT, Lydie découvre le Bitcoin en 2022 et plonge dans l’univers des cryptomonnaies. Elle vulgarise des sujets complexes, décrypte les enjeux du Web3 et défend une vision d’un futur numérique ouvert, inclusif et décentralisé.
As opiniões e declarações expressas neste artigo são de responsabilidade exclusiva do autor e não devem ser consideradas como recomendações de investimento. Faça sua própria pesquisa antes de tomar qualquer decisão de investimento.