Cripto: Revolut sob ameaça com resgate de US$ 3 milhões em Monero
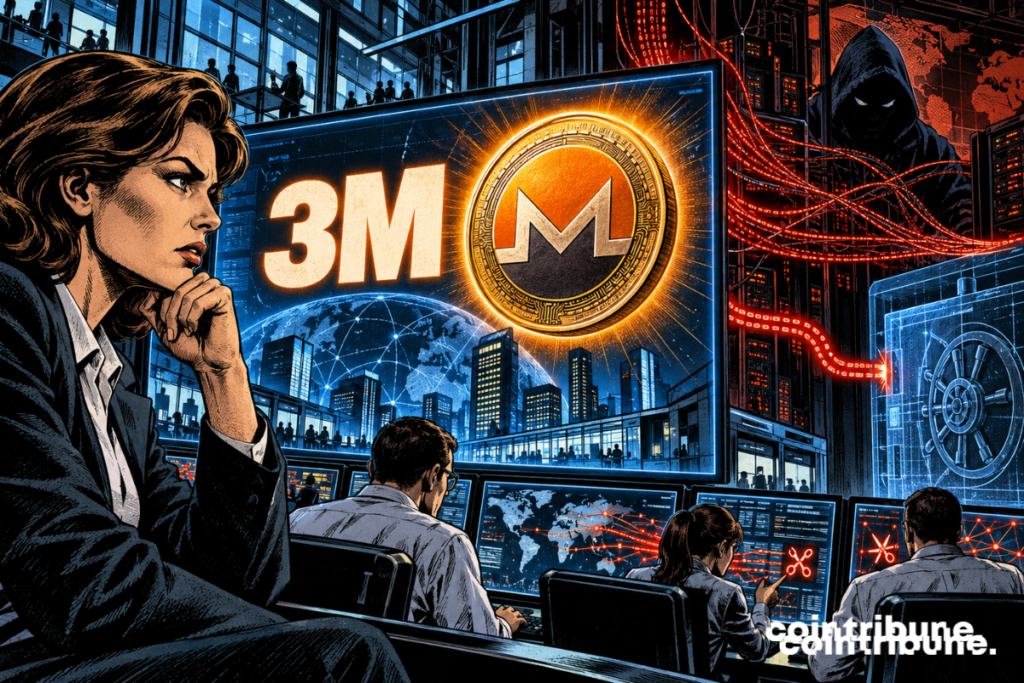
A Revolut enfrenta nova pressão após o vazamento de dados revelado alguns dias antes. Um grupo que se apresenta como iamnotavillain agora exige 6.000 XMR. Isso equivale a cerca de 3 milhões de dólares e ameaça vender as informações roubadas se a fintech não pagar. Os atacantes estabeleceram um prazo de 24 horas. Cerca de 680 clientes, incluindo vários grandes detentores de cripto, estariam envolvidos. A Revolut afirma não ter recebido nenhuma solicitação diretamente.
Em resumo
- Os atacantes exigem 6.000 XMR, cerca de 3 milhões de dólares.
- Cerca de 680 clientes da Revolut seriam afetados pelo vazamento.
- A Revolut assegura que seus sistemas centrais e os fundos dos clientes não foram hackeados.
Os atacantes exigem agora 6.000 XMR
O caso surge em um momento ruim para a Revolut, que está expandindo rapidamente suas atividades relacionadas a ativos digitais. A Cointribune detalhou ainda nesta semana a expansão da Revolut na cripto, entre stablecoins, trading e pagamentos.
Desta vez, a fintech enfrenta principalmente um caso relacionado a dados pessoais. O grupo iamnotavillain publicou seu ultimato na quarta-feira em um site com uma contagem regressiva. Os hackers exigem 6.000 Monero e afirmam que enviarão os arquivos para outros grupos criminosos se a Revolut não pagar em 24 horas.
Uma primeira solicitação de 10.000 BTC havia circulado antes no Telegram. No entanto, os autores do ultimato atual dizem que essa quantia veio de um impostor ou ex-parceiro.
A escolha do Monero é menos surpreendente. Ao contrário do bitcoin, cujas transações são publicamente visíveis na blockchain, a cripto XMR foi desenhada para ocultar mais informações sobre as transferências. A Revolut afirma não ter tido contato direto com o grupo e não ter recebido nenhuma solicitação de resgate por seus próprios canais.
Os hackers provavelmente não invadiram os sistemas da Revolut
O vazamento não teria ocorrido por uma intrusão clássica. A Revolut confirmou em 12 de setembro ter transmitido informações sensíveis a uma pessoa não autorizada após receber falsos pedidos vindos de um domínio de e-mail governamental legítimo. A Revolut assegura que nenhum sistema foi comprometido, nem os fundos dos clientes.
Os atacantes teriam explorado o sistema italiano de e-mail certificado PEC. Passando-se por representantes das forças da ordem, teriam enviado durante vários meses solicitações direcionadas a certos clientes.
Dentre as informações expostas, estariam datas de nascimento, endereços postais e eletrônicos, números de telefone, bem como cópias de passaportes e carteiras de motorista. Históricos de transações e dados relacionados a movimentos em cripto também fariam parte dos arquivos obtidos.
Segundo as informações relatadas, cerca de 680 pessoas seriam afetadas, principalmente na França e na Suíça, mas também em várias outras dezenas de países europeus. Os atacantes dizem ter usado análise de blockchain para identificar clientes com atividade significativa em ativos digitais.
O caso lembra outro recente. Em fevereiro, um ex-funcionário da Revolut já havia sido acusado de usar dados KYC para pressionar um investidor em cripto. Duas histórias diferentes, com o mesmo tipo de informações sensíveis no centro.
A cripto Monero está no centro de um caso de extorsão
Os hackers não exigem dólares, nem mesmo bitcoins. Eles querem a cripto XMR. O Monero foi projetado com a privacidade como função central. Diversos mecanismos criptográficos ocultam os endereços de envio e recebimento, assim como os valores transferidos. Essa arquitetura explica por que o token aparece regularmente em casos de resgate ou pagamentos que os autores buscam dificultar o rastreamento.
Isso não significa, contudo, que o Monero ofereça anonimato perfeito. Empresas especializadas trabalham há vários anos em métodos para reduzir seu anonimato.
A Cointribune relatou em 2024 que algumas transações Monero podem ser rastreadas graças à análise de nós e endereços IP. No caso da Revolut, o ponto mais sensível permanece em outro lugar: os dados pessoais. Um passaporte, um endereço completo, fotos de verificação e um histórico financeiro podem servir para usos maliciosos muito tempo após o fim do ultimato. A Revolut informa ter bloqueado o endereço usado para as falsas solicitações e alertado as autoridades, reguladores financeiros e órgãos de proteção de dados. Até o momento, nenhum indício indica roubo dos fundos dos clientes. A exigência, porém, agora é pública: 6.000 XMR e 24 horas.
Maximize sua experiência na Cointribune com nosso programa "Read to Earn"! Para cada artigo que você lê, ganhe pontos e acesse recompensas exclusivas. Inscreva-se agora e comece a acumular vantagens.
Enseignante et ingénieure IT, Lydie découvre le Bitcoin en 2022 et plonge dans l’univers des cryptomonnaies. Elle vulgarise des sujets complexes, décrypte les enjeux du Web3 et défend une vision d’un futur numérique ouvert, inclusif et décentralisé.
As opiniões e declarações expressas neste artigo são de responsabilidade exclusiva do autor e não devem ser consideradas como recomendações de investimento. Faça sua própria pesquisa antes de tomar qualquer decisão de investimento.