Cripto: El hackeo de Binance comenzó con una falsa entrevista de trabajo
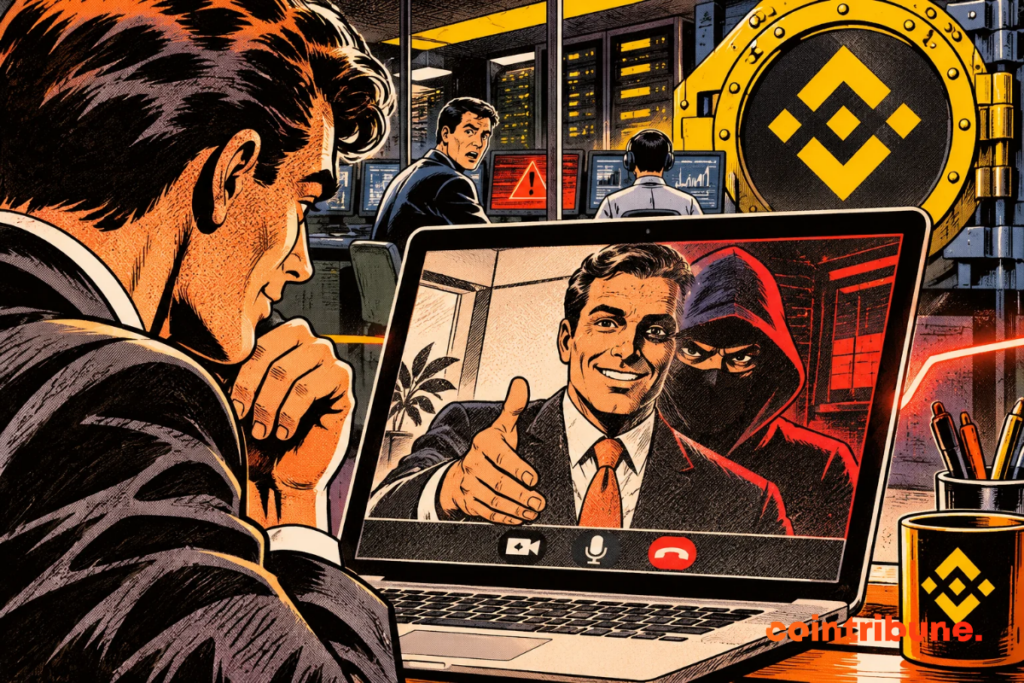
Una falsa entrevista de trabajo permitió a los hackers infectar el ordenador de un ingeniero de Binance antes del robo de 6.340 millones de dólares del 29 de octubre de 2026. En su informe publicado el 3 de noviembre, el exchange cripto describe una infiltración preparada durante meses, con programas maliciosos, credenciales robadas y el uso indebido de una herramienta interna de inteligencia artificial.
En bref
- Un ingeniero descargó un ejercicio de programación infectado después de dos falsas entrevistas.
- Los atacantes utilizaron una herramienta interna de IA y credenciales de despliegue robadas.
- Binance afirma haber repuesto el 98 % de los activos afectados y bloqueado o interceptado 2.850 millones de dólares.
Una falsa contratación permitió infiltrarse en Binance
La investigación revela una operación mucho más larga de lo que se pensaba. Después del hackeo de Binance relacionado con hackers norcoreanos, la plataforma ha reconstruido una secuencia que comenzó en junio de 2026, cuatro meses antes del robo.
Un ingeniero responsable de las operaciones de billeteras descargó entonces una instalación modificada de Homebrew mientras buscaba una herramienta de programación asistida por IA.
Homebrew es un gestor de paquetes utilizado habitualmente por desarrolladores de macOS y Linux.
Binance detectó la anomalía, sustituyó el ordenador del empleado y renovó las credenciales afectadas. Sin embargo, los piratas ya habían obtenido información sobre sus funciones y sus compañeros.
En septiembre comenzó una segunda operación.
Otro ingeniero recibió una propuesta de empleo a través de una plataforma de contratación legítima. El supuesto reclutador se presentó como director de proyectos de una empresa.
El candidato participó primero en una entrevista por videollamada con una falsa responsable de recursos humanos. La interlocutora compartió perfiles en redes sociales y fotografías personales para reforzar su credibilidad.
Después llegó una segunda entrevista con alguien que afirmaba ser el director general de la empresa.
Al terminar, el ingeniero recibió una prueba técnica. Debía descargar un repositorio de código y completar un ejercicio de programación desde su ordenador profesional.
El archivo contenía un programa malicioso que se ejecutaba durante la configuración del proyecto. Según Binance, el malware consiguió evitar los controles de seguridad del dispositivo.
Los atacantes obtuvieron así acceso al ordenador sin tener que vulnerar directamente ninguna blockchain. La preparación había durado varios meses.
Los hackers utilizaron una herramienta de IA para acceder a las billeteras
El 20 de octubre, los atacantes aprovecharon el ordenador comprometido durante el falso proceso de selección. Mediante una herramienta interna de inteligencia artificial, consiguieron alcanzar los equipos de dos ingenieros encargados de la infraestructura de billeteras de Binance.
En uno de los dispositivos encontraron un token que permitía desplegar contenedores informáticos dentro de determinados servicios de la plataforma. Ese permiso resultaría fundamental. El 29 de octubre, entre las 17:15 y las 19:56 UTC, los hackers utilizaron credenciales robadas para acceder al ordenador de un tercer ingeniero.
Posteriormente desplegaron un contenedor y ejecutaron un programa malicioso dentro del servicio utilizado para firmar transacciones.
Las transferencias no autorizadas comenzaron a las 20:05 UTC. En apenas cuatro minutos, cinco billeteras enviaron 233,46 millones de XRP a una dirección controlada por los atacantes. También se registraron movimientos de 970.500 SOL, 18.270 BTC y aproximadamente 44,2 millones de tokens OP.
En Ethereum, los piratas aprovecharon el mecanismo EIP-7702, introducido en 2025.
Esta función permite delegar determinadas operaciones de una billetera a un contrato inteligente. Los atacantes utilizaron autorizaciones maliciosas para ejecutar transferencias fuera del procedimiento habitual de retiros.
Binance consiguió revocar la delegación afectada a las 00:10 UTC del 30 de octubre. Conviene precisar el papel de la IA. La plataforma no afirma que un agente autónomo ejecutara todo el ataque. Los hackers utilizaron una herramienta interna como parte de una operación controlada por personas.
La investigación también señala problemas relacionados con la gestión de credenciales y permisos. Cointribune ya había examinado las fallas de seguridad y los mecanismos técnicos implicados en el hackeo de Binance, antes de conocerse los detalles del falso reclutamiento.
Binance reconstruye sus reservas y refuerza la seguridad
El informe de Binance cifra en 6.340 millones de dólares los activos afectados por el ataque. La empresa afirma haber congelado o interceptado aproximadamente 2.850 millones de dólares. También comunica que ha repuesto el 98 % de los activos afectados mediante sus propios recursos.
Estas dos cifras no representan lo mismo. La reconstrucción de las reservas no significa que los piratas hayan devuelto el 98 % del dinero robado. Binance está utilizando sus fondos para reemplazar los activos faltantes.
La plataforma asegura que los clientes no asumirán las pérdidas financieras. Los ordenadores comprometidos han sido sustituidos, las credenciales revocadas y los sistemas de firma de transacciones reconstruidos en un nuevo entorno.
La herramienta interna de IA también ha sido reinstalada con controles de acceso reforzados. Binance prepara además una auditoría independiente de ciberseguridad.
Según la empresa, sus equipos detectaron y bloquearon 57 intentos de ciberataque presuntamente relacionados con Corea del Norte durante 2026.
El FBI atribuye el robo del 29 de octubre a TraderTraitor, un grupo vinculado con Pyongyang. Corea del Norte rechaza esa acusación.
La recuperación de los fondos continúa mientras los investigadores siguen las transferencias entre diferentes blockchains.
Binance debe ahora demostrar que sus nuevas medidas impiden repetir una infiltración similar. La plataforma ya reactivó los retiros en 15 redes blockchain después del hackeo, aunque la normalización del servicio no elimina los problemas revelados por la investigación. El incidente comenzó con errores de seguridad en equipos profesionales y terminó afectando a una infraestructura que gestionaba miles de millones de dólares.
¡Maximiza tu experiencia en Cointribune con nuestro programa "Read to Earn"! Por cada artículo que leas, gana puntos y accede a recompensas exclusivas. Regístrate ahora y comienza a acumular beneficios.
Enseignante et ingénieure IT, Lydie découvre le Bitcoin en 2022 et plonge dans l’univers des cryptomonnaies. Elle vulgarise des sujets complexes, décrypte les enjeux du Web3 et défend une vision d’un futur numérique ouvert, inclusif et décentralisé.
Las ideas y opiniones expresadas en este artículo pertenecen al autor y no deben tomarse como consejo de inversión. Haz tu propia investigación antes de tomar cualquier decisión de inversión.