Bitcoin Core muda suas regras diante das falhas encontradas pela IA
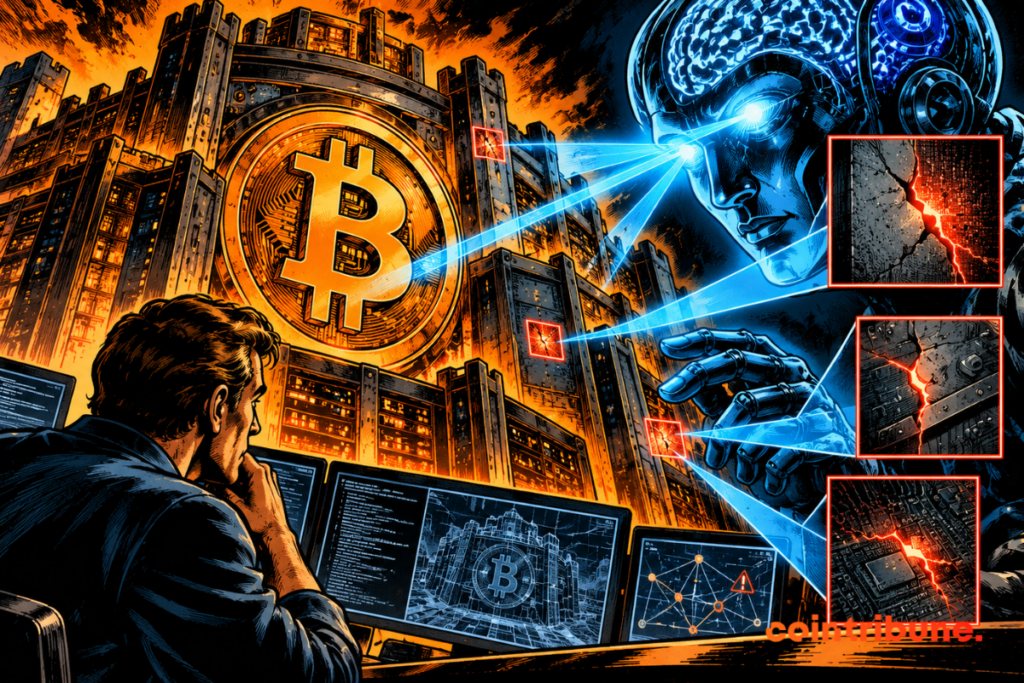
Bitcoin Core muda sua forma de gerenciar certas vulnerabilidades devido à inteligência artificial. Os desenvolvedores agora reconhecem que um bug pode ser tão fácil de encontrar que um simples prompt enviado a um modelo de IA às vezes é suficiente. Nesse caso, manter a falha em segredo por vários meses não protege mais realmente os usuários. Bitcoin Core prefere corrigir mais rápido e publicar o aviso de segurança simultaneamente. Nenhum novo bug crítico do Bitcoin foi anunciado. É a política de defesa que está evoluindo.
Em resumo
- Bitcoin Core cria uma categoria para vulnerabilidades que se tornaram fáceis de descobrir.
- Um simples prompt enviado a um LLM pode ser suficiente para certos bugs.
- As correções afetadas serão rapidamente distribuídas para as versões do Bitcoin Core ainda mantidas.
Bitcoin Core muda suas regras diante da IA
A modificação foi anunciada por Antoine Poinsot, desenvolvedor do Bitcoin Core. Ela adiciona à política de segurança uma nova categoria: vulnerabilidades “facilmente descobertas”. A decisão chega poucos dias após o lançamento de Bitcoin Core 32.0, já auditado com ajuda de modelos de IA.
O princípio é bastante simples. Quando uma falha entra nesta nova categoria, os desenvolvedores não esperarão necessariamente pela próxima grande versão do Bitcoin Core. A correção poderá ser retroportada para todas as versões principais ainda oficialmente mantidas.
Versões intermediárias poderão então ser publicadas rapidamente. O aviso de segurança será publicado ao mesmo tempo. Bitcoin Core define como facilmente descobrível uma vulnerabilidade que pode ser identificada com esforço mínimo, por exemplo, usando um simples prompt enviado a um grande modelo de linguagem.
A IA é apenas um exemplo. Uma vulnerabilidade óbvia por outras razões também pode entrar nessa categoria. A classificação é decidida pelos desenvolvedores ao analisarem o problema. Essa nuance é importante: Bitcoin Core não cria uma categoria especial chamada “bugs encontrados pelo ChatGPT”. O projeto adapta sobretudo sua política ao nível real de dificuldade necessário para encontrar uma falha. E esse nível acaba de cair.
Os longos embargos protegem melhor antes dos LLM
A gestão tradicional das vulnerabilidades baseia-se em grande parte no segredo temporário. Um pesquisador descobre um problema. Ele o comunica discretamente aos desenvolvedores. Estes preparam uma correção e a integram numa nova versão sem necessariamente explicar imediatamente o risco.
Os detalhes chegam mais tarde. Este método dá aos usuários tempo para atualizarem seu software antes que atacantes disponham de um modo de uso completo.
Bitcoin Core funciona com um calendário de divulgação bastante preciso. Uma vulnerabilidade de baixa gravidade pode ser tornada pública duas semanas após o lançamento da versão principal que contém sua correção. Para problemas de gravidade média ou alta, a espera pode ser muito maior. A publicação normalmente ocorre duas semanas após a última versão afetada alcançar o fim da vida útil.
Em alguns casos, isso representa cerca de um ano. Bugs críticos seguem um procedimento diferente. Bitcoin Core classifica nesta categoria problemas que podem permitir a criação de bitcoins fora do calendário monetário previsto, roubo de BTC ao nível do protocolo ou uma separação permanente da rede.
Estas falhas permanecem casos excepcionais. A chegada dos LLM muda sobretudo o raciocínio para bugs menos difíceis de reconstruir. O código do Bitcoin Core é público. As modificações feitas no software também. Um desenvolvedor externo pode comparar duas versões e buscar por que algumas linhas mudaram de repente.
Antes da IA, essa operação podia exigir muitas habilidades e várias horas ou dias. Agora, parte do trabalho pode ser automatizada. Um modelo pode ler a mudança, examinar as funções afetadas e propor uma explicação sobre a vulnerabilidade corrigida.
Quase 5.000 bugs Bitcoin reportados em 27 horas
A evolução não é teórica. No início de agosto, a Bitcoin Red Team mostrou a escala que a pesquisa de vulnerabilidades pode alcançar quando alimentada por IA. Em 27,5 horas, dezesseis desenvolvedores produziram 4.962 relatórios em 390 projetos ligados ao Bitcoin.
Entre eles, estavam 85 problemas classificados como críticos e 635 de alta gravidade. Isso não significa que o Bitcoin possuía subitamente 85 falhas críticas exploráveis. A maioria desses relatórios ainda precisava ser reproduzida e verificada por humanos. Uma IA pode interpretar mal o código, inventar uma condição de exploração ou considerar vulnerável um comportamento perfeitamente previsto.
No primeiro balanço, apenas parte dos milhares de resultados foi confirmada. O volume continua incomum. As equipes de segurança agora podem executar vários modelos simultaneamente em centenas de repositórios de software e obter milhares de pistas em poucas horas.
O problema então se desloca para a triagem. É necessário reproduzir o bug, determinar as versões afetadas, medir seu impacto, preparar uma correção e verificar se a correção não cria outro problema. Bitcoin Core enfrentou esse fenômeno diretamente em 2026. Durante a preparação da versão 32.0, o colaborador Matthew Zipkin usou Kimi K3 para examinar o novo servidor HTTP. O modelo identificou um cenário onde certas requisições poderiam causar consumo excessivo de memória.
Os desenvolvedores então retomaram o trabalho manualmente. O bug era real, mas a análise humana mostrou que seu alcance ultrapassava o diagnóstico inicial da IA. Provavelmente é uma boa representação da situação atual: o modelo encontra uma pista rapidamente, e depois os desenvolvedores precisam entender o que isso realmente significa. A IA acelera a primeira etapa. Não elimina as seguintes.
Lightning e as wallets já receberam o aviso
Bitcoin Core é apenas uma parte do ecossistema Bitcoin. Milhões de dólares podem depender de uma wallet, um nó Lightning, um processador de pagamento ou uma biblioteca de software sem que uma falha afete diretamente o protocolo Bitcoin.
O verão de 2026 forneceu vários exemplos. Core Lightning recebeu uma série de relatórios gerados com ajuda de modelos de IA. Várias vulnerabilidades se mostraram suficientemente sérias para levar os desenvolvedores a pedir aos operadores que atualizassem imediatamente seu software.
Aqueles que não podiam instalar a correção rapidamente foram até convidados a cortar as comunicações de seus nós. Os detalhes técnicos foram mantidos sob embargo por duas semanas. É exatamente o tipo de situação que se torna mais delicada se outro modelo puder encontrar a vulnerabilidade antes do fim desse período.
A Coldcard teve outra experiência. Após um roubo superior a 114 milhões de dólares relacionado a uma fraqueza na geração aleatória, o fabricante usou vários modelos de IA para buscar outras vulnerabilidades.
As análises identificaram problemas adicionais na gestão das transações, nas trocas USB e no mecanismo de atualização.
Mais uma vez, a IA não substituiu a auditoria humana. Ela aumentou consideravelmente a quantidade de código que era possível examinar. Essa capacidade funciona, obviamente, em ambos os sentidos. Uma empresa pode usar um modelo para proteger sua wallet. Um atacante pode enviar o mesmo repositório GitHub a um modelo semelhante e pedir onde estão os erros. O software open source não fica menos seguro por causa disso. Mas a velocidade com que suas falhas podem ser exploradas aumenta.
Bitcoin agora deve corrigir antes que a IA redescubra
Para os operadores de nós Bitcoin, a mudança deve tornar sobretudo as versões intermediárias mais importantes. Uma atualização menor poderá agora conter uma correção para uma vulnerabilidade suficientemente fácil de encontrar para que o Bitcoin Core recuse esperar pela próxima grande versão.
Usuários que permanecem muito tempo em versões antigas correm mais riscos. Bitcoin Core não mantém indefinidamente todas as suas versões. Uma vez que um ramo chega ao fim da vida útil, geralmente não recebe mais novas correções.
A chegada da IA reforça, portanto, um conselho que já existia: manter o software do ecossistema Bitcoin atualizado. Também muda a forma de medir o perigo de um bug. Por muito tempo, uma vulnerabilidade podia ficar escondida por vários anos simplesmente porque nenhum humano tinha tido tempo para examinar precisamente as poucas linhas afetadas.
Esse raciocínio torna-se menos tranquilizador. Um modelo mais eficiente pode aparecer seis meses depois e analisar em poucos minutos um código intacto por cinco anos.
Isso não significa absolutamente que a IA pode “quebrar o Bitcoin”. Ela não sabe adivinhar chaves privadas, quebrar SHA-256 ou modificar arbitrariamente o limite de 21 milhões de BTC. Os alertas sobre IA e Bitcoin hoje dizem respeito sobretudo a softwares, muito mais do que às primitivas criptográficas em si. A diferença é importante.
Uma rede pode possuir criptografia robusta enquanto mantém erros em um servidor HTTP, uma wallet, uma biblioteca ou uma implementação do Lightning Network. Os LLMs estão cada vez melhores justamente na análise desse tipo de código. Bitcoin Core adapta, portanto, sua defesa a uma situação bastante nova: uma vulnerabilidade pode ser oficialmente secreta, mas tecnicamente fácil de encontrar.
Maximize sua experiência na Cointribune com nosso programa "Read to Earn"! Para cada artigo que você lê, ganhe pontos e acesse recompensas exclusivas. Inscreva-se agora e comece a acumular vantagens.
Fasciné par le bitcoin depuis 2017, Evariste n'a cessé de se documenter sur le sujet. Si son premier intérêt s'est porté sur le trading, il essaie désormais activement d’appréhender toutes les avancées centrées sur les cryptomonnaies. En tant que rédacteur, il aspire à fournir en permanence un travail de haute qualité qui reflète l'état du secteur dans son ensemble.
As opiniões e declarações expressas neste artigo são de responsabilidade exclusiva do autor e não devem ser consideradas como recomendações de investimento. Faça sua própria pesquisa antes de tomar qualquer decisão de investimento.