Cripto: Componente secreto ameaça a segurança de carteiras Ledger
O caso Ledger toma um novo rumo. O fabricante de carteiras cripto confirma ter descoberto um implante de hardware não autorizado no aparelho de um usuário afetado pelos recentes furtos no Sudeste Asiático. A pista de uma manipulação física antes da entrega se fortalece. As perdas suspeitas agora chegam a 93 milhões de dólares, mas esse valor não foi validado pela Ledger.
Em resumo
- Ledger confirma um implante de hardware no aparelho de pelo menos um usuário afetado.
- As perdas em cripto são estimadas em até 93,4 milhões de dólares por analistas independentes.
- O revendedor CryptoBilis suspendeu suas vendas de hardware wallets durante a investigação.
Ledger finalmente confirma uma manipulação física
Alguns dias antes, a Ledger ainda investigava sem confirmar a causa. Mais de 86 milhões de dólares em perdas estavam então associados a carteiras compradas na CryptoBilis, um revendedor presente no Sudeste Asiático. No sábado, 10 de outubro, a empresa trouxe um elemento muito mais concreto.
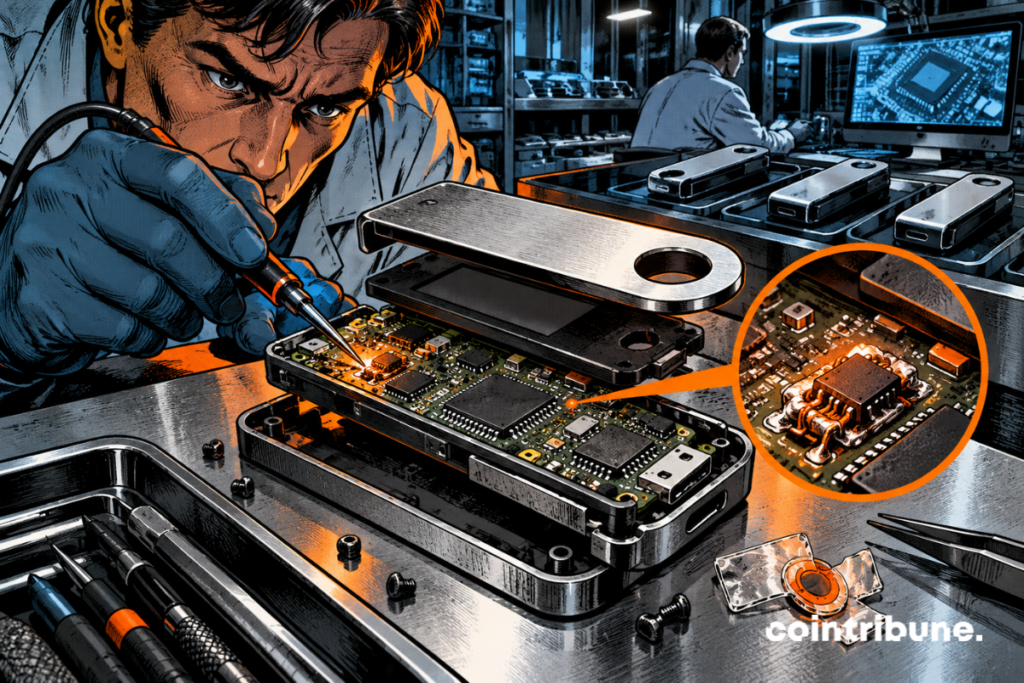
Um aparelho pertencente a um dos usuários afetados continha um implante de hardware não autorizado. Essa descoberta reforça seriamente a hipótese de um ataque à cadeia de suprimentos.
A CryptoBilis vendia especialmente aparelhos Ledger na Indonésia, Malásia e Filipinas. A Ledger já havia pedido para suspender temporariamente as vendas e envios durante a investigação. O revendedor desde então suspendeu a venda de todos os seus hardware wallets.
No entanto, a Ledger insiste em um ponto: nenhuma prova atual mostra que sua infraestrutura, seus sistemas ou seus serviços internos foram comprometidos. A distinção é importante. O problema pode estar depois da fabricação, em algum lugar entre o fabricante e o usuário final.
Um implante capaz de espionar a frase de recuperação
O ex-chefe da Mt. Gox, Mark Karpelès, publicou imagens de um Ledger Nano X modificado antes mesmo da confirmação oficial da Ledger. Dentro, ele afirma ter descoberto uma pequena placa eletrônica escondida atrás da tela. O dispositivo incluía, entre outros, componentes de comunicação celular.
Seu funcionamento presumido é especialmente alarmante para a segurança cripto. O implante não precisaria quebrar o Secure Element da Ledger. Ele poderia simplesmente monitorar as informações enviadas para a tela durante a configuração da carteira.
É exatamente nesse momento que as 24 palavras de recuperação aparecem. Uma vez que essa frase seja interceptada, o atacante pode, teoricamente, recriar a carteira em outro aparelho e movimentar os ativos sem precisar do Ledger original.
O dispositivo poderia até mesmo deixar intacto o chip seguro original. Um aparelho modificado dessa maneira seria, portanto, suscetível a parecer autêntico durante algumas verificações. O caso ilustra outro lado dos ataques à cadeia de suprimentos. Em 2025 já, o CTO da Ledger havia alertado sobre uma comprometimento de pacotes NPM ameaçando os usuários de cripto. Desta vez, o problema não está escondido em um software. Está diretamente no hardware.
Até 93 milhões de dólares em cripto sob vigilância
Os números continuam a evoluir. Yfarmx estima as perdas suspeitas em cerca de 93,4 milhões de dólares distribuídos em 471 endereços. Bitquery chega a cerca de 92,9 milhões em 311 endereços únicos.
A Ledger não confirmou nenhum desses totais. Também não está estabelecido que cada endereço contabilizado corresponda a um aparelho fisicamente modificado. Por hora, a Ledger confirmou publicamente o implante apenas em um aparelho pertencente a um usuário afetado.
Bitcoin, ether e vários stablecoins estão entre os ativos acompanhados nas transações suspeitas. A Ledger recomenda que pessoas que compraram recentemente um aparelho na CryptoBilis não iniciem sua configuração. Para quem já o usou, a empresa aconselha considerar uma transferência para um novo assinante com uma nova frase de recuperação.
Reutilizar as mesmas 24 palavras em um novo aparelho obviamente não resolveria nada se a frase já foi interceptada. A Ledger também está trabalhando em novas proteções contra manipulações físicas. O episódio ocorre justamente quando os hardware wallets são vendidos como uma solução para manter suas chaves cripto longe de plataformas centralizadas. No entanto, nenhum sistema protege contra todos os cenários.
Um aplicativo falso da Ledger já havia permitido desviar quase 9,5 milhões de dólares em cripto no início deste ano. Aqui, o ataque é diferente. O usuário pode seguir as regras habituais, manter sua frase de recuperação offline e não assinar nenhuma transação suspeita. Se o aparelho em si foi modificado antes de chegar, a ameaça começa ainda antes. É exatamente isso que a Ledger deve agora determinar: quantos aparelhos foram manipulados, quando e por quem.
Maximize sua experiência na Cointribune com nosso programa "Read to Earn"! Para cada artigo que você lê, ganhe pontos e acesse recompensas exclusivas. Inscreva-se agora e comece a acumular vantagens.
Fasciné par le bitcoin depuis 2017, Evariste n'a cessé de se documenter sur le sujet. Si son premier intérêt s'est porté sur le trading, il essaie désormais activement d’appréhender toutes les avancées centrées sur les cryptomonnaies. En tant que rédacteur, il aspire à fournir en permanence un travail de haute qualité qui reflète l'état du secteur dans son ensemble.
As opiniões e declarações expressas neste artigo são de responsabilidade exclusiva do autor e não devem ser consideradas como recomendações de investimento. Faça sua própria pesquisa antes de tomar qualquer decisão de investimento.