Keystone destruirá 18.835 carteiras cripto após um hack
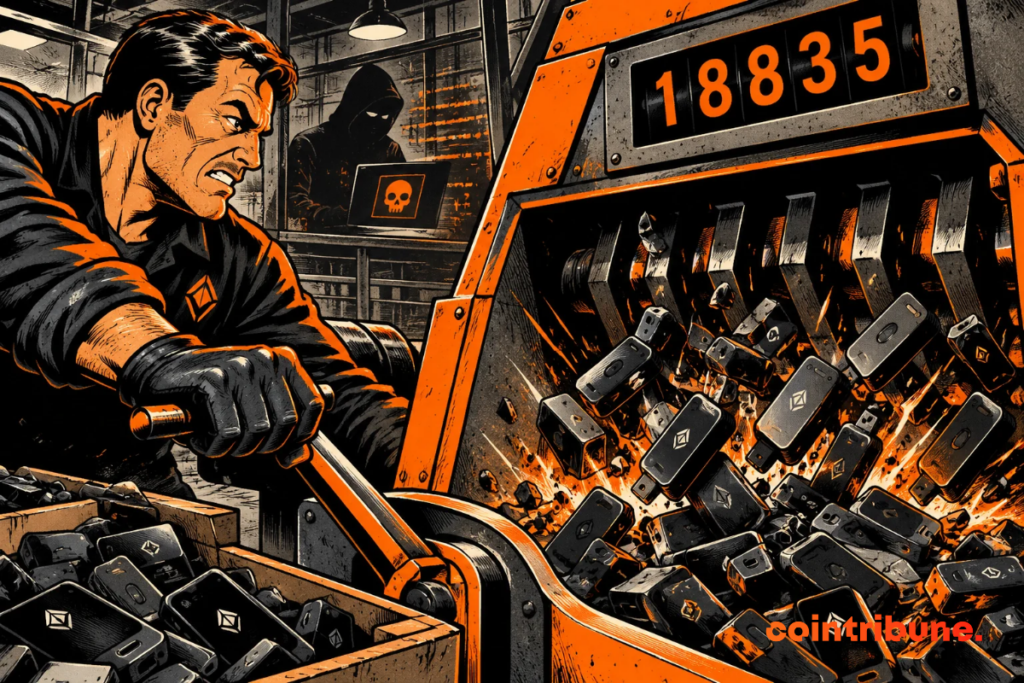
O fabricante de carteiras cripto físicas Keystone anunciou em 26 de outubro de 2026 a destruição de 18.835 dispositivos não vendidos. Soma-se a isso a suspensão dos envios após o ataque hacker em seu site em 20 de outubro. Segundo a Keystone, o hacker cripto obteve uma chave que permitiria que dispositivos falsificados passassem nos controles de autenticidade da marca, além de 25.964 fichas de compradores.
Em resumo
- 18.835 carteiras cripto não vendidas serão destruídas e os envios estão suspensos (Keystone, 26 de outubro de 2026).
- O site foi hackeado em 20 de outubro por uma falha em uma ferramenta terceirizada de monitoramento de dados: 25.964 fichas de compradores, de 2024 a 2026, estão expostas.
- Uma chave de autenticidade gravada na fabricação, imutável, foi exposta: ela poderia fazer dispositivos falsificados parecerem autênticos.
O que aconteceu durante o ataque hacker da Keystone?
Um hacker cripto acessou o site da Keystone em 20 de outubro de 2026 por uma falha em uma ferramenta terceirizada de monitoramento de dados. A intrusão expos 25.964 fichas de compradores cobrindo de 2024 a 2026:
- nomes;
- contatos;
- endereço de entrega;
- informações do pedido.
A Keystone acrescenta que 12.873 fichas de pedidos não pagos podem ter sido afetadas. Somando os dois números, chega-se a até 38.837 fichas envolvidas neste ataque cripto. A empresa afirma com firmeza que as frases de recuperação não foram expostas. O mesmo vale para as chaves privadas e identificação das carteiras cripto. No entanto, essa afirmação não foi confirmada por uma fonte independente.
Por que a Keystone está destruindo 18.835 carteiras cripto não vendidas?
A Keystone está destruindo 18.835 carteiras cripto não vendidas porque a chave de autenticidade exposta é integrada a cada dispositivo durante a produção. Portanto, não pode ser modificada. Uma chave de autenticidade é um identificador secreto gravado no dispositivo, que os controles online verificam para confirmar sua origem. Com ela, dispositivos falsificados poderiam passar por autênticos.
As 18.835 carteiras cripto ainda não foram vendidas. Isso permite que a Keystone as retire antes de chegarem aos clientes. Até o momento, a Keystone também não detalhou se dispositivos falsificados já estão em circulação.
Sobre a conservação de dados, a Keystone reconhece uma falha. Uma ferramenta de apagamento automático quebrou sem que a empresa percebesse, deixando fichas além do prazo de 180 dias.
Não cumprimos nosso compromisso de apagar os dados dos clientes a tempo e assumimos a responsabilidade por essa falha.
Keystone, fabricante de carteiras físicas, publicação no X, 26 de outubro de 2026 (traduzido do inglês)
| Item | Volume | Status segundo a Keystone |
| Fichas de compradores (2024 a 2026) | 25.964 | Expostas: nomes, contatos, endereços, pedidos |
| Fichas de pedidos não pagos | 12.873 | Possivelmente afetadas |
| Chave de autenticidade | 1 chave, imutável | Exposta |
| Frases de recuperação, chaves privadas | Não especificado | Não expostas |
O que muda esse incidente cripto para um comprador na França?
Segundo a Keystone, as carteiras cripto entregues antes de 20 de outubro de 2026 continuam seguras se passarem na autenticação. Clientes que receberam um dispositivo com a antiga chave após essa data devem verificar o aparelho antes de usar. A Keystone também acrescenta que os usuários não precisam mover seus fundos apenas por causa dessa intrusão.
A empresa também se compromete a substituir a chave de autenticidade nas novas carteiras cripto. E não só isso! As vendas do site serão colocadas em pré-encomenda e a conservação dos dados dos clientes será reduzida para 90 dias, em vez dos 180 dias atuais (redução pela metade).
Vale saber: outro fabricante, Foundation, relatou no dia anterior um incidente distinto. A empresa contabilizou mais de 23.000 tentativas de phishing cripto de endereços que pareciam oficiais. Não encontrou evidências de comprometimento dos dispositivos Passport nem das chaves privadas. Cópias antigas de banco de dados escaparam da eliminação a 60 dias: aproximadamente 5.600 endereços postais e 5.200 números de telefone estão acessíveis, sem confirmação de quantas efetivamente o foram.
Os dois ataques hackers cripto afetam principalmente dados de vendas, aos quais na Keystone se soma uma chave de autenticidade. Ademais, uma eliminação prevista não ocorreu em ambos os casos. Resta saber se dispositivos falsificados com a chave antiga aparecerão e se a Keystone detalhará sua investigação, sem data anunciada até o momento. Para um comprador, o desafio nas próximas semanas será verificar a autenticidade de uma carteira cripto nova junto ao fabricante ou revendedor oficial.
Maximize sua experiência na Cointribune com nosso programa "Read to Earn"! Para cada artigo que você lê, ganhe pontos e acesse recompensas exclusivas. Inscreva-se agora e comece a acumular vantagens.
Analyste et rédactrice crypto avec 7 ans d'expérience en journalisme financier numérique. Depuis 2021, j'analyse en profondeur les dynamiques du marché des cryptomonnaies, des ETF et des politiques monétaires qui les impactent. Mon approche combine veille macroéconomique et décryptage des données on-chain pour offrir une perspective factuelle aux investisseurs.
As opiniões e declarações expressas neste artigo são de responsabilidade exclusiva do autor e não devem ser consideradas como recomendações de investimento. Faça sua própria pesquisa antes de tomar qualquer decisão de investimento.