O fim das Cold Wallets cripto? Hack Ledger, Coldcard, Keystone…
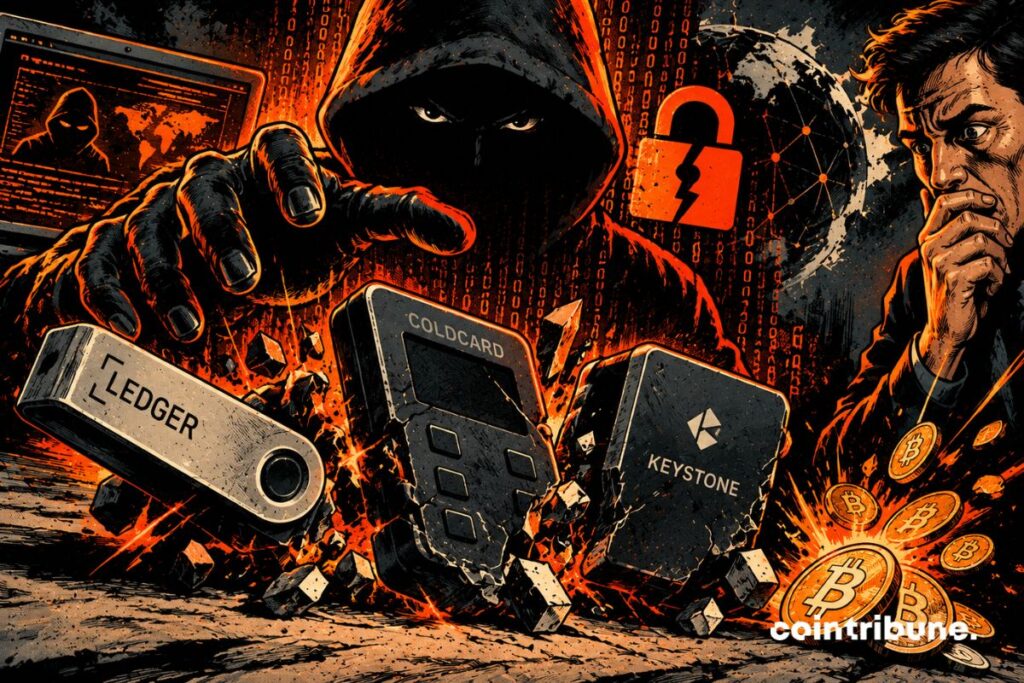
Após a invasão da Keystone em 20 de outubro, seis grandes players da segurança cripto agora enfrentam ataques em 2026. Entre invasões de hardware e vazamentos massivos de dados, a crise de confiança que afeta cada cold wallet promete ser histórica e preocupa os investidores.
Em resumo
- Uma invasão no site oficial da Keystone em 20 de outubro expôs endereços físicos e históricos de pedidos dos clientes.
- Uma falha crítica na geração de entropia permitiu reconstruir chaves privadas Coldcard e desviar cerca de US$116 milhões.
- Trezor, BitBox e SafePal lamentam a exposição de centenas de milhares de dados de clientes via fornecedores terceiros.
- Quase todas as ataques se concentraram em um período crítico de três meses, revelando uma vulnerabilidade sistêmica do ecossistema.
Seis gigantes da segurança cripto afetados em 2026
O dogma de que armazenar suas chaves privadas em um dispositivo físico garante segurança absoluta levou um golpe fatal. Em poucos meses, os cibercriminosos em 2026 demonstraram sua capacidade de atacar a segurança cripto em toda a cadeia. Isso inclui a geração das chaves e a corrupção nas cadeias de suprimentos de hardware e fornecedores de emails terceirizados.
O episódio mais recente, o fabricante Keystone confirmou em 24 de outubro que foi vítima de um vazamento de dados em seu site, decorrente de uma invasão em 20 de outubro. Embora as chaves privadas dos usuários cripto permaneçam teoricamente intactas, os dados de entrega e compra de milhares de clientes agora podem ser explorados por redes de hackers direcionados.
| Data do incidente (2026) | Marca afetada | Natureza da falha / Incidente | Impacto para o usuário Cripto |
| 20 – 24 Outubro | Keystone | Invasão no site (detectada em 20, confirmada em 24) | Endereços e pedidos expostos |
| 30 Julho | Coldcard | Falha na geração da seed phrase | Chaves reconstruídas, ~116 M$ roubados |
| 5 Jan / 10 Out | Ledger | Vazamento Global-e / Implant físico por revendedor | Roubo de dados & interceptação da seed phrase |
| 13 Ago / 10 Set | Trezor | Vazamentos de dados ShipMonk & Brevo | Mais de 427.000 emails/dados expostos |
| 16 Agosto | SafePal | Falha no rastreamento de pedidos | 39.798 dados de clientes comprometidos |
| 24 Setembro | BitBox | Roubo de emails via fornecedor Brevo | Campanhas massivas de phishing direcionado |
Ataques de Cold Wallet cada vez mais sofisticados
Embora os roubos de bases de dados sofridos por Trezor, BitBox e Keystone exponham usuários cripto a ondas de engenharia social e phishing (phishing) ultra-direcionados, as vulnerabilidades estruturais atingem um nível crítico. O caso financeiramente mais devastador é o incidente da Coldcard revelado em julho, onde atacantes reconstruíram chaves de usuários e roubaram cerca de 116 milhões de dólares em bitcoin.
No aspecto físico, a confirmação pela Ledger em 10 de outubro da existência de componentes maliciosos (hardware implants) inseridos em dispositivos vendidos por revendedores terceiros ilustra a fragilidade dos canais de distribuição. O componente comprometido registrava a frase de segurança cripto na inicialização do dispositivo.
Por que as falhas cripto surgiram em apenas um trimestre?
A análise da cronologia revela uma anormal concentração de incidentes cripto entre agosto e outubro. Segundo especialistas em cibersegurança, este fenômeno não é coincidência, mas resultado de três fatores combinados:
- Fragilidade da cadeia de suprimentos no verão: o reabastecimento de estoques para o terceiro trimestre expõe a logística e revendedores terceiros a invasões físicas (ex: implantes em dispositivos de hardware).
- Efeito alavanca do Web2: a dependência dos fabricantes de fornecedores de marketing e entrega (frequentemente alvo durante o período de verão) causou uma onda de vazamentos em cadeia no início do segundo semestre (ex: ataque ao Brevo que afetou Trezor e BitBox).
- Contágio dos auditorias de segurança: a revelação do terremoto Coldcard neste verão motivou pesquisadores de segurança a examinar todo o mercado, desencadeando uma onda de divulgações e correções sucessivas em setembro e outubro.
O fim da ilusão de segurança absoluta das Cold Wallets
Este acúmulo de falhas em 2026 força a indústria cripto a revisar seus padrões de gestão de riscos. As fraquezas não residem apenas nos algoritmos criptográficos, mas na vulnerabilidade dos fornecedores externos do Web2 usados para logística ou marketing. Para se proteger diante desta crise sistêmica, os detentores de ativos cripto devem seguir regras de higiene rigorosas.
Em particular, comprar exclusivamente pelos canais oficiais das diferentes marcas de Cold Wallet, reinicializar qualquer dispositivo suspeito, configurar uma passphrase de extensão e usar endereços de entrega anonimizados. Como bem disse Changpeng Zhao (CZ), “Stay SAFU”!
Esta sucessão de invasões e vazamentos em carteiras físicas demonstra que a autogestão (self-custody) exige vigilância constante. Frente à multiplicação dessas falhas em 2026, você ainda deposita toda sua confiança nos fabricantes de cold wallets cripto?
Maximize sua experiência na Cointribune com nosso programa "Read to Earn"! Para cada artigo que você lê, ganhe pontos e acesse recompensas exclusivas. Inscreva-se agora e comece a acumular vantagens.
Le monde évolue et l'adaptation est la meilleure arme pour survivre dans cet univers ondoyant. Community manager crypto à la base, je m'intéresse à tout ce qui touche de près ou de loin à la blockchain et ses dérivés. Dans l'optique de partager mon expérience et de faire connaître un domaine qui me passionne, rien de mieux que de rédiger des articles informatifs et décontractés à la fois.
As opiniões e declarações expressas neste artigo são de responsabilidade exclusiva do autor e não devem ser consideradas como recomendações de investimento. Faça sua própria pesquisa antes de tomar qualquer decisão de investimento.