Cripto: Un componente falso oculto pone en riesgo algunas billeteras Ledger
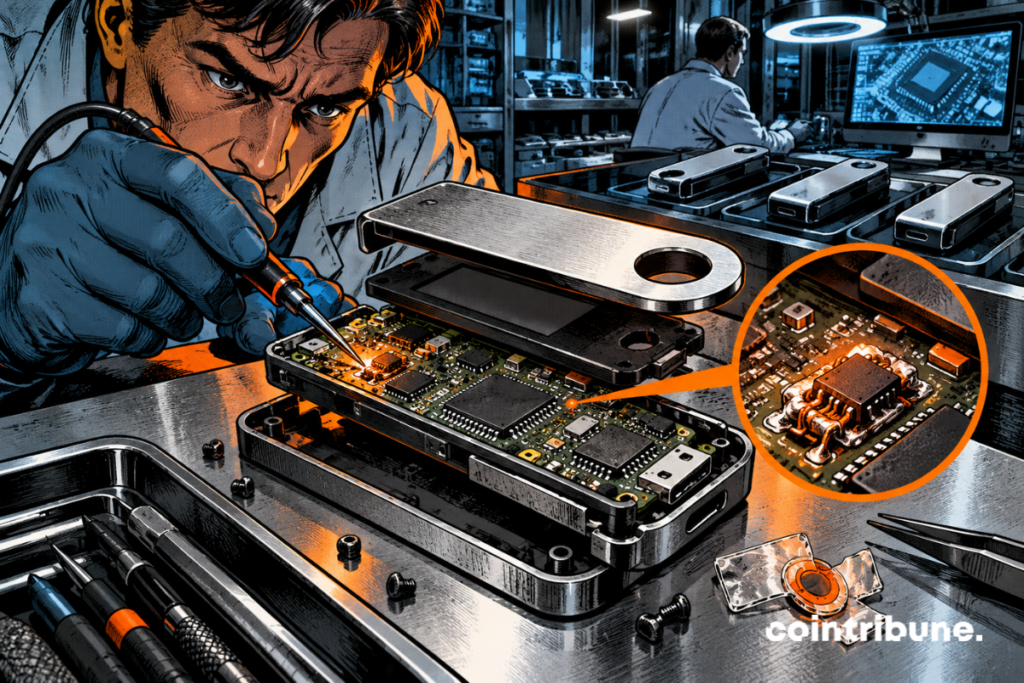
El caso Ledger toma un nuevo giro. El fabricante de wallets cripto confirma haber descubierto un implante de hardware no autorizado en el dispositivo de un usuario afectado por los recientes robos en el Sudeste Asiático. Se refuerza la pista de una manipulación física antes de la entrega. Las pérdidas sospechadas se acercan ahora a 93 millones de dólares, pero esta cantidad no ha sido validada por Ledger.
En breve
- Ledger confirma un implante de hardware en el dispositivo de al menos un usuario afectado.
- Las pérdidas en cripto se estiman hasta 93,4 millones de dólares según analistas independientes.
- El minorista CryptoBilis suspendió sus ventas de hardware wallets durante la investigación.
Ledger confirma finalmente una manipulación física
Hace pocos días, Ledger aún investigaba sin confirmar la causa. Más de 86 millones de dólares en pérdidas estaban entonces asociadas a wallets compradas en CryptoBilis, un minorista presente en el Sudeste Asiático. El sábado 10 de octubre, la empresa aportó un elemento mucho más concreto.
Un dispositivo perteneciente a uno de los usuarios afectados contenía un implante de hardware no autorizado. Este descubrimiento refuerza seriamente la hipótesis de un ataque a la cadena de suministro.
CryptoBilis vendía principalmente dispositivos Ledger en Indonesia, Malasia y Filipinas. Ledger ya le había pedido que detuviera temporalmente las ventas y los envíos durante la investigación. Desde entonces, el minorista ha suspendido la venta de todos sus hardware wallets.
Ledger insiste, sin embargo, en un punto: actualmente no hay pruebas de que su infraestructura, sus sistemas o sus servicios internos hayan sido comprometidos. La distinción es importante. El problema podría estar después de la fabricación, en algún lugar entre el fabricante y el usuario final.
Un implante capaz de espiar la frase de recuperación
El exjefe de Mt. Gox, Mark Karpelès, había publicado imágenes de un Ledger Nano X modificado antes incluso de la confirmación oficial de Ledger. En su interior, afirma haber descubierto una pequeña placa electrónica oculta detrás de la pantalla. El dispositivo incluía componentes de comunicación celular.
Su funcionamiento supuesto es particularmente preocupante para la seguridad cripto. El implante no necesitaría romper el Secure Element de Ledger. Simplemente podría vigilar la información enviada a la pantalla durante la configuración del wallet.
Es precisamente en ese momento cuando aparecen las 24 palabras de recuperación. Una vez interceptada esta frase, el atacante puede teóricamente recrear el wallet en otro dispositivo y mover los activos sin necesidad del Ledger original.
El dispositivo incluso podría dejar intacto el chip seguro original. Un dispositivo modificado de esta manera sería, por lo tanto, susceptible a parecer auténtico en ciertos controles. El caso ilustra otro rostro de los ataques a la cadena de suministro. Ya en 2025, el CTO de Ledger alertó sobre una compromisión de paquetes NPM que amenazaba a los usuarios cripto. Esta vez, el problema no está en un software. Está directamente en el hardware.
Hasta 93 millones $ en cripto bajo vigilancia
Las cifras siguen evolucionando. Yfarmx estima las pérdidas sospechadas en alrededor de 93,4 millones de dólares repartidos en 471 direcciones. Bitquery llega a unos 92,9 millones en 311 direcciones únicas.
Ledger no ha confirmado ninguno de estos totales. Tampoco está establecido que cada dirección contabilizada corresponda a un dispositivo modificado físicamente. Por ahora, Ledger solo ha confirmado públicamente el implante en un dispositivo perteneciente a un usuario afectado.
Bitcoin, ether y varios stablecoins están entre los activos rastreados en las transacciones sospechosas. Ledger recomienda a las personas que recientemente compraron un dispositivo en CryptoBilis no comenzar su configuración. Para quienes ya lo hayan utilizado, la empresa aconseja considerar una transferencia a un nuevo firmante con una nueva frase de recuperación.
Reutilizar las mismas 24 palabras en un dispositivo nuevo obviamente no solucionaría nada si la frase ya ha sido interceptada. Ledger también está trabajando en nuevas protecciones contra manipulaciones físicas. El episodio ocurre mientras los hardware wallets se venden precisamente como una solución para mantener las claves cripto lejos de las plataformas centralizadas. Sin embargo, ningún sistema protege contra todos los escenarios.
Una falsa aplicación de Ledger ya había permitido desviar cerca de 9,5 millones de dólares en cripto a principios de este año. Aquí, el ataque es diferente. El usuario puede seguir las reglas habituales, mantener su frase de recuperación fuera de línea y no firmar ninguna transacción sospechosa. Si el dispositivo mismo fue modificado antes de su llegada, la amenaza comienza aún antes. Eso es precisamente lo que Ledger debe ahora determinar: cuántos dispositivos han sido manipulados, cuándo y por quién.
¡Maximiza tu experiencia en Cointribune con nuestro programa "Read to Earn"! Por cada artículo que leas, gana puntos y accede a recompensas exclusivas. Regístrate ahora y comienza a acumular beneficios.
Fascinado por bitcoin desde 2017, Evariste no ha dejado de investigar el tema. Si bien su interés inicial era el trading, ahora trata de comprender activamente todos los avances centrados en las criptomonedas. Como editor, se esfuerza por proporcionar constantemente un trabajo de alta calidad que refleje el estado del sector en su conjunto.
Las ideas y opiniones expresadas en este artículo pertenecen al autor y no deben tomarse como consejo de inversión. Haz tu propia investigación antes de tomar cualquier decisión de inversión.