Cripto: un ciberataque afecta a Ledger y otros 177 sitios web
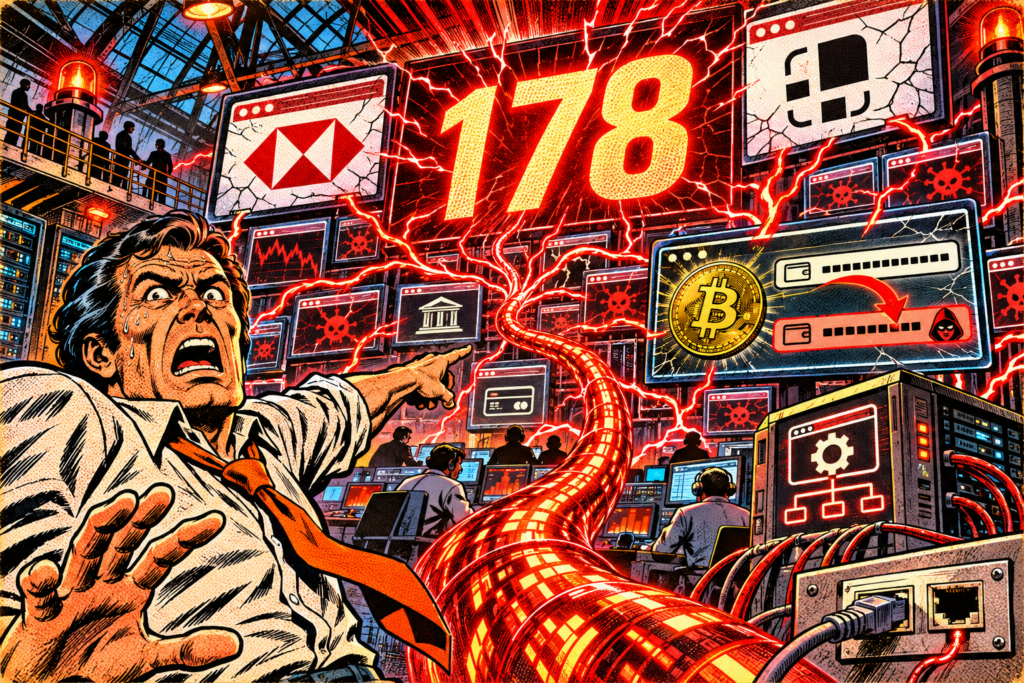
Piratas informáticos difundieron un código capaz de robar fondos cripto en los sitios de 178 organizaciones el 16 de noviembre de 2026. Entre ellas se encuentran HSBC, la BBC, Ledger, CNN y Zoom. Los investigadores en ciberseguridad de Report URI identificaron 188 scripts infectados de 1,611 examinados. El ataque no requería piratear directamente cada una de estas empresas. Los hackers pasaron por una herramienta común utilizada para gestionar sus sitios web.
En breve
- Se detectaron scripts maliciosos en los sitios de 178 organizaciones, incluyendo HSBC, BBC y Ledger.
- El código podía desviar transacciones cripto, robar datos bancarios y apuntar a iPhone.
- Optimizely corrigió la vulnerabilidad explotada por los piratas.
178 organizaciones afectadas por un ataque a través de Optimizely
El ataque fue descubierto el lunes 16 de noviembre por Scott Helme, investigador en ciberseguridad y fundador de Report URI. Los piratas explotaron una vulnerabilidad en Optimizely, una plataforma utilizada por muchas empresas para probar diferentes versiones de sus páginas web.
El método recuerda un ataque previo contra bibliotecas JavaScript que había amenazado a los usuarios cripto. Esta vez, los hackers inyectaron su código en los scripts distribuidos a los clientes de Optimizely. Cuando un internauta visitaba una página afectada, su navegador podía ejecutar automáticamente las instrucciones maliciosas.
El número de empresas expuestas es impresionante. Report URI analizó 1,611 scripts y descubrió 188 archivos infectados pertenecientes a 178 organizaciones. La lista incluye HSBC, Ledger, Salesforce, GitLab, IKEA, Equifax, Zoom y varios grandes medios internacionales.
Por tanto, los piratas no necesitaban comprometer los servidores de cada una de estas compañías. Optimizely confirmó que un actor no autorizado explotó una falla en el proceso de inscripción a su servicio Experimentation. La empresa afirma haber bloqueado el acceso vulnerable y desplegado un parche. El número exacto de visitantes expuestos sigue siendo desconocido.
Los piratas apuntaban a los pagos cripto y a las tarjetas bancarias
El programa malicioso realizaba varias funciones. La primera consistía en modificar las direcciones de billeteras cripto. Cuando un usuario preparaba una transferencia, el código podía reemplazar la dirección del destinatario por la del pirata.
Una transacción validada bajo estas condiciones podía enviar los fondos directamente a los atacantes. El código también podía capturar la información ingresada en algunos formularios de pago, incluyendo números de tarjetas bancarias. Los investigadores también identificaron funciones para recolectar cookies de navegación y capturas de pantalla.
Los usuarios de iPhone y iPad estaban expuestos a otra amenaza. Algunos scripts dirigían sus dispositivos hacia herramientas de explotación de vulnerabilidades iOS, incluyendo Coruna y DarkSword. Los primeros análisis blockchain permitieron identificar cerca de 7,000 dólares recibidos por direcciones cripto asociadas a la operación. Esta cantidad no representa necesariamente la totalidad de las pérdidas.
El escenario no es completamente nuevo. A finales de octubre, usuarios de Polymarket habían perdido al menos 2,6 millones de dólares tras la compromisión de una herramienta integrada en el sitio. Los dos incidentes comparten una característica: los atacantes usaron componentes web de terceros para llegar a los usuarios.
Ledger afectado, pero sus billeteras hardware permanecen separadas
La presencia de Ledger entre las empresas afectadas merece algunas precisiones. El fabricante francés de billeteras cripto también utilizaba el servicio Optimizely en su sitio. Sus visitantes pudieron recibir el código malicioso.
Esto no significa que los dispositivos Ledger hayan sido pirateados o que sus claves privadas hayan sido comprometidas directamente. La empresa confirmó el incidente relacionado con el servicio externo e indicó que la difusión del código malicioso desde su sitio ha cesado.
Los visitantes que realizaron operaciones cripto durante el período afectado deben verificar sus transacciones, especialmente las direcciones de destino. Quienes introdujeron información bancaria en una página sospechosa también deberían monitorear sus pagos.
Para usuarios de billeteras hardware, verificar la dirección directamente en la pantalla del dispositivo sigue siendo una protección importante. Los usuarios de iPhone también deberían instalar las últimas actualizaciones de seguridad disponibles.
El incidente ocurre tras varios meses difíciles para la seguridad en empresas cripto. Ledger tuvo que enfrentar una campaña de phishing vinculada a una filtración de datos en su proveedor Global-e. Con 178 organizaciones afectadas, el ataque contra Optimizely supera ampliamente al sector de las criptomonedas. Los parches han comenzado a desplegarse, pero el balance completo de datos y fondos robados aún no está establecido.
¡Maximiza tu experiencia en Cointribune con nuestro programa "Read to Earn"! Por cada artículo que leas, gana puntos y accede a recompensas exclusivas. Regístrate ahora y comienza a acumular beneficios.
Enseignante et ingénieure IT, Lydie découvre le Bitcoin en 2022 et plonge dans l’univers des cryptomonnaies. Elle vulgarise des sujets complexes, décrypte les enjeux du Web3 et défend une vision d’un futur numérique ouvert, inclusif et décentralisé.
Las ideas y opiniones expresadas en este artículo pertenecen al autor y no deben tomarse como consejo de inversión. Haz tu propia investigación antes de tomar cualquier decisión de inversión.