Ledger amplía su investigación sobre carteras sospechosas en Berlín y Dubái
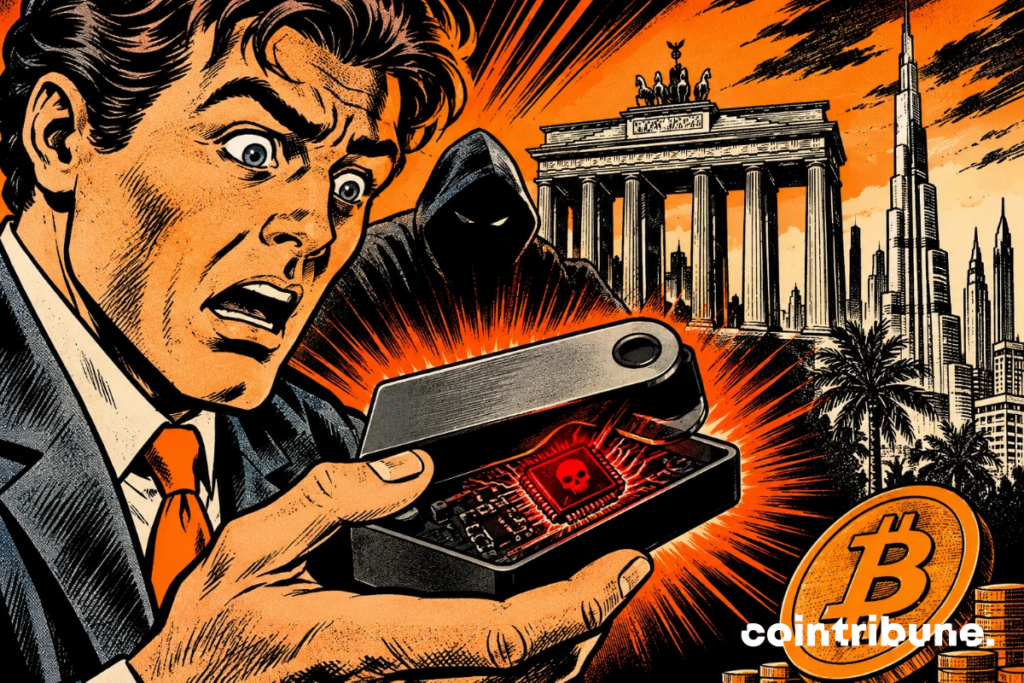
Ledger anunció el 18 de noviembre que ha identificado nuevas carteras manipuladas en Berlín y ha abierto una investigación sobre dos denuncias en Dubái. Todos los dispositivos confirmados presentan la misma modificación física, destinada a robar la frase de recuperación durante su instalación. En resumen, el problema no proviene del software, sino de lo que se oculta dentro de la caja.
En resumen
- Todos los dispositivos confirmados presentan la misma modificación física. Ningún caso concierne a una cartera comprada directamente en ledger.com.
- En octubre, un cliente berlinés ya había obligado a MediaMarktSaturn a suspender las ventas de estos dispositivos en Alemania.
- Desde enero de 2026, Ledger ofrece una inspección física, incluyendo exámenes con rayos X, en su fábrica de Vierzon para compras realizadas a través de revendedores terceros.
Carteras Ledger, el peligro proviene de la cadena de distribución
La posición de Ledger es sin ambigüedades. La empresa insiste en la ausencia de fallos de software. « No hay ninguna vulnerabilidad en el chip seguro ni en el sistema operativo, y ningún caso confirmado que implique un dispositivo comprado en ledger.com », precisa.
Todos los dispositivos comprometidos presentan la misma modificación física. El escenario es por tanto particularmente preocupante: individuos abren carteras auténticas, añaden un componente malicioso y luego las ponen de nuevo en circulación. El chip seguro no es culpable. Más bien, el problema está en el recorrido del producto antes de llegar al cliente.
Ledger habla por ahora de un número limitado de casos, pero espera descubrir más dispositivos. Su equipo examina cada denuncia y verifica los registros de distribución con sus socios y las fuerzas del orden.
En Dubái, un primer caso ya tiene rastros públicos. El rastreador de Mark Karpeles, exdirector de Mt. Gox, registra un implante confirmado en un Ledger Flex comprado en la ciudad. Su informe data del 16 de noviembre. Ledger busca ahora rastrear el recorrido de estos dispositivos con sus distribuidores.
CryptoBilis, el revendedor en el centro de las sospechas
Las investigaciones apuntan a un intermediario común: CryptoBilis, un distribuidor del Sudeste Asiático. Según su fundador Arravind Prabu, la empresa cambió de propietario en marzo. Este cambio ocurre pocos meses antes del descubrimiento de los primeros dispositivos manipulados.
Por su parte, Trezor también ha rastreado la pista de CryptoBilis. Su investigación sobre el Safe 5 reveló implantes en tres dispositivos provenientes de este revendedor.
El 12 de noviembre, Trezor redujo su red de distribuidores en aproximadamente un 80 % y publicó un firmware destinado a bloquear los implantes identificados.
Los dos fabricantes eligieron respuestas diferentes. Trezor ha reforzado considerablemente su red comercial y sus protecciones de software. Ledger, por su parte, mantiene sus circuitos de distribución mientras multiplica los controles físicos. Queda por ver qué enfoque tranquilizará mejor a los usuarios.
¿Qué hacer si su cartera Ledger parece sospechosa?
Ledger recomienda en primer lugar una medida simple: dejar de usar inmediatamente el dispositivo sospechoso. Sobre todo, no debe usarse para crear o restaurar una cartera.
Luego, los usuarios deben transferir sus fondos a una nueva cartera, creada con un dispositivo comprado directamente en el sitio oficial de Ledger. No deben reutilizar ni su antigua frase de recuperación ni las contraseñas asociadas. La empresa también recomienda denunciar el caso a las autoridades locales.
Además, los clientes que hayan comprado su dispositivo a un revendedor tercero desde enero de 2026 en Berlín, Sudeste Asiático o Dubái pueden solicitar una inspección física en la fábrica de Vierzon. Ledger ofrece exámenes con rayos X, pero esta posibilidad es limitada en el tiempo.
Por último, la empresa recuerda una regla esencial: su soporte nunca pedirá las 24 palabras de recuperación. Ni un técnico, ni una inspección, ni siquiera un procedimiento de reembolso justifican comunicar esta información. Si alguien se la solicita, probablemente no sea para ayudarle.
Este caso recuerda que la seguridad de una cartera hardware no depende solo de su chip o de su software. También se basa en toda su cadena de distribución. Después de todo, un dispositivo puede salir intacto de la fábrica y pasar por algunas aventuras dudosas antes de llegar a su propietario. Y, a diferencia de un paquete ordinario, este podría transportar potencialmente todos sus ahorros.
¡Maximiza tu experiencia en Cointribune con nuestro programa "Read to Earn"! Por cada artículo que leas, gana puntos y accede a recompensas exclusivas. Regístrate ahora y comienza a acumular beneficios.
Apasionado por Bitcoin, me encanta explorar los intrincados detalles de la blockchain y las criptomonedas y comparto mis descubrimientos con la comunidad. Mi sueño es vivir en un mundo donde la privacidad y la libertad financiera estén garantizadas para todos, y creo firmemente que Bitcoin es la herramienta que puede hacer esto posible.
Las ideas y opiniones expresadas en este artículo pertenecen al autor y no deben tomarse como consejo de inversión. Haz tu propia investigación antes de tomar cualquier decisión de inversión.