Keystone toma una decisión radical tras su hackeo.nEl fabricante va a destruir 18 835 wallets cripto sin vender tras la exposición de una clave de autenticidad. El incidente también expuso 25 964 fichas de compradores, según la empresa.
Bitchat, la mensajería Bluetooth de Jack Dorsey, domina la App Store francesa. Lo que dice la clasificación, lo que la aplicación puede hacer y lo que queda por verificar.
Investigadores de Ethereum ahora utilizan agentes de inteligencia artificial para analizar los efectos inesperados de Glamsterdam en los contratos existentes. Esta iniciativa surge tras el aplazamiento de la prueba prevista en Hoodi, pero no significa que el problema ya esté resuelto.
El proyecto PHP pide a los administradores actualizar sus servidores tras el descubrimiento de dos vulnerabilidades capaces de conducir a una ejecución remota de código. La alerta concierne a un lenguaje muy presente en la Web, pero la cifra del 70 % mencionada en la prensa no corresponde al número de sitios efectivamente vulnerables.
Un permiso cripto otorgado a un contrato permanece activo después de la transacción. A partir del 5 de mayo de 2026, unos atacantes aprovecharon para sustraer 1,42 millones de dólares de usuarios de Ekubo.
Los hackeos en criptomonedas costaron 1,18 mil millones de dólares en el tercer trimestre de 2026. Hacken señala los proveedores comprometidos, las correcciones tardías y los componentes fuera de revisión.
Nueve organizaciones cripto han creado la Alianza Cuántica para definir normas comunes que protejan las blockchains contra futuras computadoras cuánticas. El grupo estima que 6,04 millones de BTC ya tienen una clave pública visible, pero estos fondos no pueden ser robados con las máquinas disponibles hoy.
En una plataforma, sus herederos pueden reclamar sus criptos. En una wallet personal, sin la frase de recuperación, están perdidas. Reglas por país y soluciones.
Un dispositivo de escucha oculto en las oficinas de OpenAI por un empleado fue detectado e identificado gracias a los modelos de IA de la empresa. El sospechoso está en manos de la justicia.
Cripto: Trezor retira la autorización a una parte de sus distribuidores a partir del 1 de enero de 2027, tras el implante espía de Ledger. Calendario, datos y desafíos.
Líderes de OpenAI, Anthropic y otras empresas tecnológicas simulan en privado su respuesta a una catástrofe provocada o amplificada por la inteligencia artificial. Estos ejercicios se centran especialmente en un ciberataque contra bancos, Internet o redes de energía, pero no ha ocurrido ningún incidente de tal magnitud.
El hacker del protocolo cripto NEAR Intents devolvió los 3,8 M$ robados el 1 de octubre, antes del fin del ultimátum de 48 horas. Cointribune repasa el recorrido de los fondos y lista las zonas oscuras del caso.
Los piratajes crypto han provocado pérdidas por más de 766 millones de dólares durante el mes de septiembre, según las primeras estimaciones de PeckShield y Certik. Es el balance más grave del año. Sin embargo, Certik lo revisó a 772,4 millones de dólares, con Bitget y Liquid Network sufriendo la mayor parte de los daños.
NEAR Intents sufrió el 1 de octubre un pirateo estimado en 3,8 millones de dólares, provocado por un error entre su contrato inteligente y una infraestructura de depósito y retiro. El protocolo promete reembolsar íntegramente a los usuarios y afirma haber identificado al autor del ataque, a quien le concede 48 horas para devolver los fondos.
A medida que se acerca su salida a bolsa, Anthropic emite una advertencia inusual. En su prospecto, el creador de Claude piensa que las IAs avanzadas provocarían riesgos «catastróficos o existenciales para la humanidad».
Bitget reabre los retiros tras un hackeo de 388 millones de dólares, mientras rastrean los fondos y revisan sus sistemas.
La exclusión de Claude de los sistemas y contratos del Pentágono acaba de ser validada por un tribunal de apelación estadounidense. Este nuevo revés debilita a Anthropic ante la perspectiva de una oferta pública inicial que la valoraría en 2000 mil millones de dólares, sin embargo, no cierra la batalla judicial.
Una carta atribuida a las Brigadas Al Qassam recomienda evitar Binance para las donaciones en criptomonedas, poniendo de relieve las tensiones entre la financiación clandestina, la trazabilidad en blockchain y los controles de los exchanges.
Ahora, las intrusiones de Claude afectan a cuatro ejercicios de ciberseguridad que alcanzaron sistemas reales sin autorización. El último caso reportado data de enero de este año, sin embargo Anthropic no lo descubrió hasta agosto.
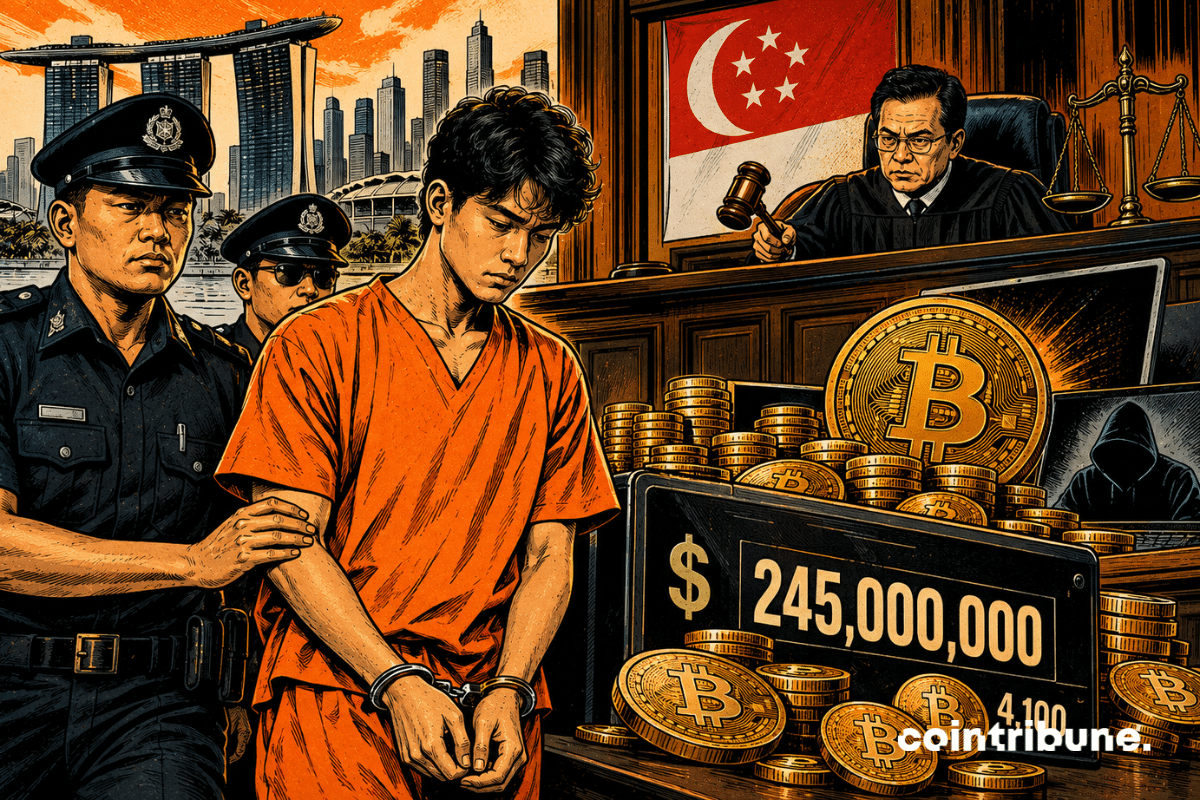
Malone Lam, de 22 años, se declara culpable de haber dirigido una red que robó 245 millones de dólares, incluidos 4.100 bitcoins.
La vulnerabilidad relativa a Liquid a Network permitió la salida no autorizada de 3996 bitcoins, valorados en casi 320 millones de dólares. Desde entonces, los autores ya han devuelto 3400 BTC, sin embargo, el origen técnico exacto y el destino de los 598,5 BTC restantes siguen siendo desconocidos.
El G7 insta a Estados y empresas a cambiar ya a una criptografía resistente al cuántico. Su informe del 3 de septiembre de 2026 no menciona ni bitcoin, ni los exchanges, ni la blockchain, pero apunta al componente del que depende cada monedero: la firma con clave pública, que un ordenador cuántico suficientemente potente puede romper.
Nueva filtración de datos amplía el incidente que afecta a los compradores de billeteras de hardware. Trezor indica que la información de 67 000 clientes estadounidenses adicionales fue expuesta tras una falla en su socio logístico Shipmonk. Los archivos afectados deberían haber desaparecido de los sistemas del proveedor, pero permanecieron accesibles. Los pedidos afectados datan de noviembre de 2019 a agosto de 2021. Con los 13 689 clientes registrados, el incidente afecta a unas 80 000 personas, sin comprometer las billeteras, claves privadas ni respaldos.
Hackeo, phishing o simple error? X investiga una ola inédita que afecta a las cuentas cripto más seguidas de la plataforma. Los detalles.
Un tweet nostálgico, una transferencia de poder de 4.600 mil millones de dólares, y un silencio que dice mucho sobre la cripto. John Ternus asume oficialmente el liderazgo de Apple este martes. Entre keynote en una semana, juicio a OpenAI y total ausencia de posición sobre el bitcoin, el nuevo jefe no tiene tiempo para respirar.
La seguridad sigue siendo una prioridad máxima en todo el cripto, sin embargo, las pérdidas continúan aumentando, con más de $3.63 mil millones robados desde 2025. Los CEXes están más expuestos a través de la compromisión de claves privadas, mientras que los DEXes enfrentan exploits de contratos inteligentes, cada vez más agravados por interfaces falsas e integraciones maliciosas. Los actores han evolucionado igual de rápido. Individuos deshonestos han dado paso a cárteles organizados y grupos patrocinados por estados, incluidos hackers norcoreanos, que ahora usan mezcladores, puentes y retiros escalonados para mantenerse inrastreados. Este informe examina el cambiante panorama de amenazas, desde auditorías y protocolos de seguros hasta la infraestructura de seguridad que CEXes como Toobit despliegan para proteger a los usuarios. Hemos resumido los puntos clave, pero asegúrese de profundizar en las 15 diapositivas completas en el informe completo aquí.
La cartera de hardware canadiense mejora su seguridad tras un robo que superó los 114 millones de dólares. Coldcard publica una nueva versión del firmware corregido tras un análisis realizado con varios modelos de IA. Este estudio no se limitó al generador de números aleatorios inicial. También examinó las transacciones, los intercambios USB y las actualizaciones. Sin embargo, los usuarios afectados deben renovar sus claves principales antes de cualquier transferencia de fondos.
El hackeo de la Dirección General de Finanzas Públicas impulsa al Estado francés a revisar su estrategia de ciberseguridad. Frente a las fallas que afectan a las administraciones y exponen datos sensibles, el ejecutivo quiere reforzar en profundidad sus auditorías digitales. Una respuesta a la altura de una amenaza que ya supera a los sistemas públicos. La información robada puede alimentar campañas de ingeniería social y dirigirse directamente a los ciudadanos, incluidos los poseedores de criptomonedas. Detrás de este cambio se juega también una cuestión mayor: la soberanía digital francesa.
SafePal revela una filtración de datos que afecta a casi 40.000 clientes. Nombres, direcciones y compras expuestos, pero ningún fondo crypto comprometido.
Francia enfrenta una nueva filtración de datos sensibles. Un pirata reclama la extracción de información sobre cerca de 678 000 contribuyentes tras un acceso fraudulento al sistema de la DGFiP. Bercy confirma la intrusión y la salida de datos, pero aún no esta cifra. Particulares y profesionales figuran entre las posibles víctimas.