Bitcoin Core endurece sus reglas ante las vulnerabilidades detectadas por la IA
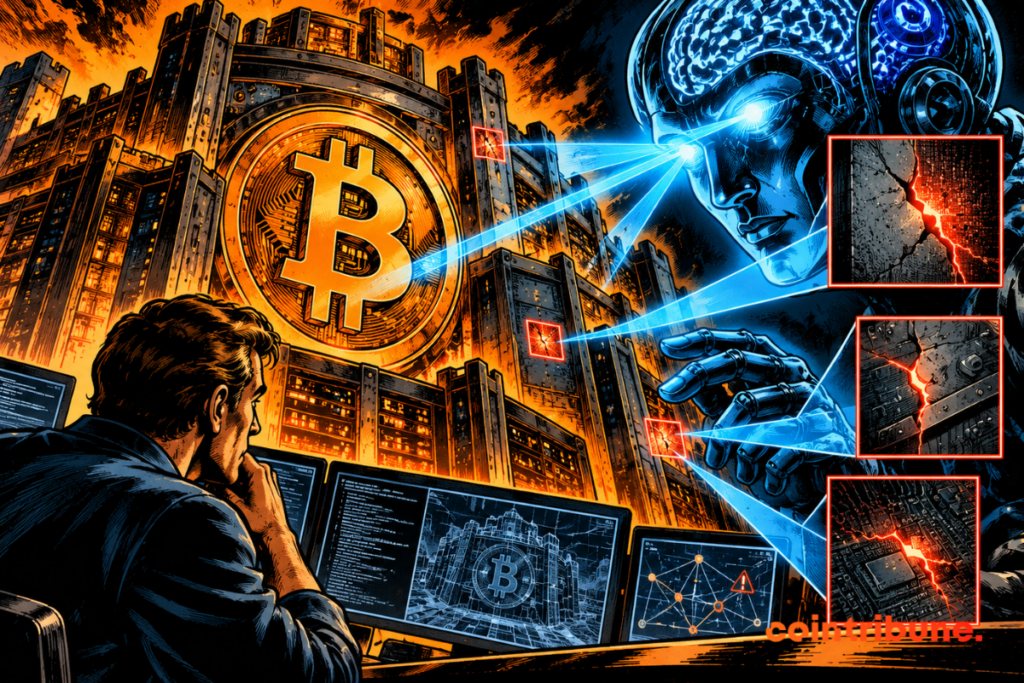
Bitcoin Core cambia su manera de gestionar ciertas vulnerabilidades a causa de la inteligencia artificial. Los desarrolladores reconocen ahora que un error puede ser tan fácil de encontrar que un simple prompt enviado a un modelo de IA a veces es suficiente. En ese caso, mantener la falla secreta durante varios meses ya no protege realmente a los usuarios. Bitcoin Core prefiere corregir más rápido y publicar el aviso de seguridad al mismo tiempo. No se anuncia ningún nuevo error crítico de Bitcoin. Es la política de defensa la que evoluciona.
En resumen
- Bitcoin Core crea una categoría para las vulnerabilidades que se han vuelto fáciles de descubrir.
- Un simple prompt dirigido a un LLM puede ser suficiente para ciertos errores.
- Las correcciones serán rápidamente distribuidas a las versiones de Bitcoin Core aún mantenidas.
Bitcoin Core cambia sus reglas frente a la IA
La modificación fue anunciada por Antoine Poinsot, desarrollador de Bitcoin Core. Añade a la política de seguridad una nueva categoría: las vulnerabilidades «fácilmente descubribles». La decisión llega unos días después de la salida de Bitcoin Core 32.0, ya auditado con la ayuda de modelos de IA.
El principio es bastante simple. Cuando una falla entra en esta nueva categoría, los desarrolladores ya no esperarán necesariamente la próxima gran versión de Bitcoin Core. El parche podrá ser retroportado a todas las versiones mayores aún oficialmente mantenidas.
Entonces podrán publicarse versiones intermedias rápidamente. El aviso de seguridad llegará al mismo tiempo. Bitcoin Core define especialmente como fácilmente descubrible una vulnerabilidad que puede ser identificada con un esfuerzo mínimo, por ejemplo con un simple prompt enviado a un gran modelo de lenguaje.
La IA no es, sin embargo, más que un ejemplo. Una vulnerabilidad obvia por otras razones también puede entrar en esta categoría. La clasificación sigue siendo decidida por los desarrolladores cuando analizan el problema. Esta diferencia es importante: Bitcoin Core no crea una categoría especial llamada «errores encontrados por ChatGPT». El proyecto sobre todo adapta su política al nivel real de dificultad necesaria para encontrar una falla. Y ese nivel acaba de caer.
Los largos embargos protegían mejor antes de los LLM
La gestión tradicional de las vulnerabilidades se basa en gran parte en el secreto temporal. Un investigador descubre un problema. Lo comunica discretamente a los desarrolladores. Estos preparan un parche e lo integran en una nueva versión sin necesariamente explicar inmediatamente el riesgo.
Los detalles llegan después. Este método da a los usuarios tiempo para actualizar su software antes de que los atacantes dispongan de un modo de empleo completo.
Bitcoin Core funciona con un calendario de divulgación bastante preciso. Una vulnerabilidad de baja gravedad puede hacerse pública dos semanas después de la salida de la versión mayor que contiene su parche. Para problemas de gravedad media o alta, la espera puede ser mucho más larga. La publicación normalmente ocurre dos semanas después de que la última versión afectada llega al fin de vida.
En algunos casos, esto representa aproximadamente un año. Los errores críticos siguen un procedimiento diferente. Bitcoin Core incluye en esta categoría problemas que pueden permitir la creación de bitcoins fuera del calendario monetario previsto, el robo de BTC a nivel del protocolo o una separación permanente de la red.
Estas fallas siguen siendo casos excepcionales. La llegada de los LLM modifica sobre todo el razonamiento para errores menos difíciles de reconstruir. El código de Bitcoin Core es público. Las modificaciones hechas al software también lo son. Un desarrollador externo puede comparar dos versiones y buscar por qué algunas líneas han cambiado repentinamente.
Antes de la IA, esta operación podía requerir muchas habilidades y varias horas o días. Ahora, una parte del trabajo puede automatizarse. Un modelo puede leer el cambio, examinar las funciones concernidas y proponer una explicación sobre la vulnerabilidad corregida.
Casi 5 000 errores de Bitcoin reportados en 27 horas
La evolución no es teórica. A comienzos de agosto, el Bitcoin Red Team mostró la escala que podía alcanzar la búsqueda de vulnerabilidades cuando se alimenta con IA. En 27,5 horas, dieciséis desarrolladores habían producido 4.962 reportes en 390 proyectos relacionados con Bitcoin.
Entre ellos había 85 problemas clasificados como críticos y 635 de alta gravedad. Esto no significa que Bitcoin poseía de repente 85 fallas críticas explotables. La mayoría de estos reportes aún debía ser reproducida y verificada por humanos. Una IA puede malinterpretar código, inventar una condición de explotación o considerar vulnerable un comportamiento perfectamente previsto.
En el primer balance, solo una parte de los miles de resultados había sido confirmada. El volumen sigue siendo inusual. Los equipos de seguridad ahora pueden lanzar varios modelos simultáneamente sobre cientos de repositorios de software y obtener miles de pistas en pocas horas.
El problema entonces se traslada a la clasificación. Hay que reproducir el error, determinar las versiones afectadas, medir su impacto, preparar un parche y verificar que la corrección no crea otro problema. Bitcoin Core se encontró directamente con este fenómeno en 2026. Durante la preparación de la versión 32.0, el contribuyente Matthew Zipkin usó Kimi K3 para examinar el nuevo servidor HTTP. El modelo identificó un escenario en el cual algunas solicitudes podían provocar un consumo excesivo de memoria.
Los desarrolladores luego retomaron el trabajo manualmente. El error era real, pero el análisis humano mostró que su alcance superaba el diagnóstico inicial de la IA. Probablemente esta sea una buena imagen de la situación actual: el modelo encuentra una pista rápidamente, luego los desarrolladores deben comprender lo que realmente significa. La IA acelera la primera etapa. No elimina las siguientes.
Lightning y los wallets ya recibieron la advertencia
Bitcoin Core es solo una parte del ecosistema Bitcoin. Millones de dólares pueden depender de un wallet, de un nodo Lightning, de un procesador de pagos o de una librería de software sin que una falla afecte directamente al protocolo Bitcoin.
El verano de 2026 proporcionó varios ejemplos. Core Lightning recibió una serie de reportes generados con la ayuda de modelos de IA. Varias vulnerabilidades resultaron lo suficientemente serias para que los desarrolladores pidieran a los operadores actualizar inmediatamente su software.
Quienes no pudieron instalar el parche rápidamente incluso fueron invitados a cortar las comunicaciones de sus nodos. Los detalles técnicos se habían mantenido bajo embargo durante dos semanas. Es exactamente el tipo de situación que se vuelve más delicada si otro modelo puede encontrar la vulnerabilidad antes de que ese período termine.
Coldcard tuvo otra experiencia. Después de un robo que superó los 114 millones de dólares relacionado con una debilidad en la generación aleatoria, el fabricante usó varios modelos de IA para buscar otras vulnerabilidades.
Los análisis identificaron problemas adicionales en la gestión de transacciones, en los intercambios USB y en el mecanismo de actualización.
Una vez más, la IA no reemplazó la auditoría humana. Aumentó considerablemente la cantidad de código que era posible examinar. Esta capacidad funciona obviamente en ambas direcciones. Una empresa puede usar un modelo para asegurar su wallet. Un atacante puede enviar el mismo repositorio GitHub a un modelo comparable y preguntarle dónde se encuentran los errores. El software abierto no se vuelve menos seguro por eso. Pero la rapidez con la que se pueden explorar sus defectos aumenta.
Bitcoin ahora debe corregir antes de que la IA redescubra
Para los operadores de nodos Bitcoin, el cambio debería principalmente hacer que las versiones intermedias sean más importantes. Una actualización menor podrá ahora contener un parche que trata una vulnerabilidad suficientemente fácil de encontrar para que Bitcoin Core se niegue a esperar la próxima gran versión.
Los usuarios que permanezcan mucho tiempo en versiones antiguas corren más riesgos. Bitcoin Core no mantiene indefinidamente todas sus versiones. Una vez que una rama llega al fin de vida, generalmente ya no recibe nuevos parches.
La llegada de la IA refuerza por tanto un consejo que ya existía: mantener actualizado el software del ecosistema Bitcoin. También cambia la manera de medir el peligro de un error. Durante mucho tiempo, una vulnerabilidad podía permanecer oculta durante varios años simplemente porque ningún humano había tomado tiempo para examinar con precisión las pocas líneas afectadas.
Este razonamiento resulta menos tranquilizador. Un modelo más potente puede aparecer seis meses después y analizar en pocos minutos un código que ha permanecido intacto durante cinco años.
Esto no significa en absoluto que la IA pueda «romper Bitcoin». No sabe adivinar las claves privadas, romper SHA-256 o modificar arbitrariamente el límite de 21 millones de BTC. Las advertencias sobre la IA y Bitcoin se refieren hoy más que nada a los softwares, mucho más que a las primitivas criptográficas mismas. La diferencia es importante.
Una red puede tener una criptografía sólida mientras conserva errores en un servidor HTTP, un wallet, una biblioteca o una implementación del Lightning Network. Los LLM destacan cada vez más en el examen de este tipo de código. Bitcoin Core adapta por tanto su defensa a una situación bastante nueva: una vulnerabilidad puede estar oficialmente secreta mientras es técnicamente fácil de encontrar.
¡Maximiza tu experiencia en Cointribune con nuestro programa "Read to Earn"! Por cada artículo que leas, gana puntos y accede a recompensas exclusivas. Regístrate ahora y comienza a acumular beneficios.
Fascinado por bitcoin desde 2017, Evariste no ha dejado de investigar el tema. Si bien su interés inicial era el trading, ahora trata de comprender activamente todos los avances centrados en las criptomonedas. Como editor, se esfuerza por proporcionar constantemente un trabajo de alta calidad que refleje el estado del sector en su conjunto.
Las ideas y opiniones expresadas en este artículo pertenecen al autor y no deben tomarse como consejo de inversión. Haz tu propia investigación antes de tomar cualquier decisión de inversión.