Crypto : Derrière le piratage de Binance, un faux recrutement et plusieurs mois d’infiltration
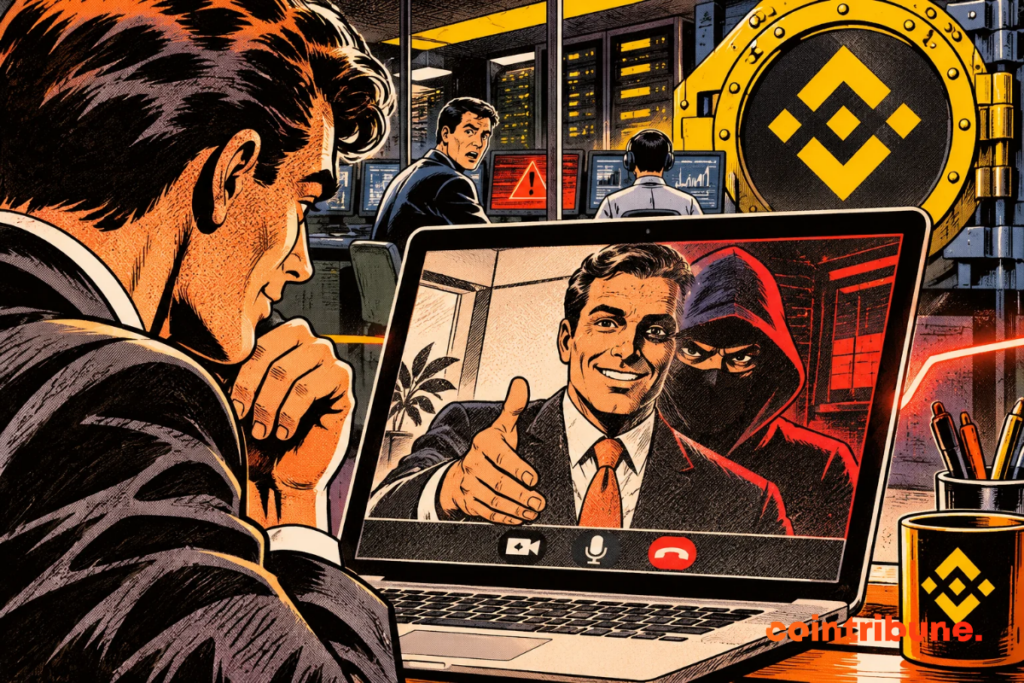
Un faux entretien d’embauche a permis aux hackers d’infecter l’ordinateur d’un ingénieur de la plateforme crypto Binance, avant le vol de 6,34 milliards de dollars le 29 octobre 2026. Dans son rapport publié le 3 novembre, l’exchange décrit une infiltration menée sur plusieurs mois, avec des logiciels piégés, des identifiants dérobés et l’utilisation détournée d’un outil d’IA interne.
En bref
- Un ingénieur a téléchargé un exercice de programmation infecté après deux faux entretiens.
- Les pirates ont ensuite exploité un outil d’IA interne et un jeton de déploiement.
- Binance déclare avoir reconstitué 98 % des actifs concernés et gelé ou intercepté 2,85 milliards de dollars.
Un faux recrutement pour piéger un ingénieur de Binance
L’enquête interne décrit une préparation bien plus longue que ne le laissait penser le piratage de Binance attribué à des hackers nord-coréens. Selon l’exchange crypto, les premiers signes remontent à juin 2026, quatre mois avant le vol.
Un ingénieur chargé des opérations sur les portefeuilles crypto avait alors téléchargé une installation de Homebrew modifiée en cherchant un outil de programmation assistée par IA. Binance a repéré l’anomalie, remplacé son ordinateur et renouvelé ses identifiants. Les pirates avaient néanmoins obtenu des renseignements sur son rôle et ses collègues.
En septembre, ils ciblent un deuxième ingénieur, cette fois par une véritable plateforme de recrutement. Un faux directeur de projet lui propose un poste. Un premier entretien vidéo avec une prétendue responsable des ressources humaines est suivi d’un second échange avec le supposé PDG d’une entreprise fictive. Les interlocuteurs utilisent notamment des profils et des photos sur les réseaux sociaux pour gagner sa confiance.
À la fin, le candidat reçoit un exercice technique à télécharger sur son ordinateur professionnel. Le dépôt de code renferme un logiciel malveillant capable de se lancer pendant sa configuration. Il remplace un composant légitime de développement et communique avec un serveur contrôlé par les attaquants.
Selon Binance, cette menace inconnue de ses défenses à ce moment-là n’a pas été arrêtée par les outils de protection du poste.
Un outil d’IA détourné pour atteindre les portefeuilles crypto
Le 20 octobre, les attaquants utilisent l’ordinateur compromis lors du recrutement et un outil d’IA interne pour atteindre deux ingénieurs de l’équipe des portefeuilles crypto. Ils découvrent sur l’un des postes un jeton autorisant le déploiement de conteneurs informatiques.
Ce détail compte davantage que l’usage de l’IA lui-même. La plateforme crypto ne dit pas qu’un agent autonome a piraté les portefeuilles : l’outil a servi de relais dans une intrusion conduite par des humains. Le secteur crypto surveille déjà d’autres attaques dans lesquelles des techniques liées à l’IA ont été signalées, sans qu’il faille confondre ces incidents.
Le 29 octobre, entre 17 h 15 et 19 h 56 UTC, les pirates se connectent à l’ordinateur d’un troisième ingénieur. Grâce aux autorisations volées, ils déploient un conteneur. Ils déclenchent ensuite un script malveillant au sein du service chargé de signer les transactions crypto.
Les transferts commencent à 20 h 05 UTC. En quatre minutes, cinq portefeuilles crypto envoient 233,46 millions de XRP vers une adresse contrôlée par l’attaquant. D’autres opérations concernent notamment 970 500 SOL, 44,2 millions d’OP et 18 270 BTC.
Sur Ethereum, les pirates exploitent les autorisations de délégation prévues par EIP-7702. L’objectif ? Faire exécuter des opérations à un contrat malveillant. Binance supprime cette délégation à 00 h 10 UTC le 30 octobre. Malheureusement après la finalisation d’un dernier transfert d’ETH à 23 h 56.
Binance remplace les fonds et revoit sa sécurité
Dans son premier bilan détaillé, Binance chiffre les actifs touchés à 6,34 milliards de dollars. L’entreprise crypto indique que 2,85 milliards ont été gelés ou interceptés, un montant encore susceptible d’évoluer.
Elle affirme également avoir reconstitué 98 % des actifs concernés au 31 octobre, grâce à ses propres ressources. Cela ne signifie pas que 98 % du butin ont été récupérés auprès des pirates. Binance assure que ses clients ne supporteront pas les pertes.
L’entreprise a remplacé les ordinateurs compromis, révoqué les identifiants et reconstruit l’environnement de signature. Elle a également réinstallé son outil d’IA interne en renforçant les contrôles d’accès. Un audit indépendant viendra compléter ces mesures de sécurité.
Binance déclare avoir détecté et empêché 57 tentatives de cyberattaque soupçonnées d’être liées à la Corée du Nord en 2026. Le FBI attribue le piratage du 29 octobre au groupe TraderTraitor, une attribution contestée par Pyongyang.
Le rapport explique comment des accès techniques limités ont fini par ouvrir la voie à une opération de plusieurs milliards. La reconstitution des réserves ne règle pas tout. Après la réouverture des retraits, les dépôts sont redevenus positifs sur Binance, mais l’exchange crypto doit encore démontrer que ses nouvelles protections peuvent empêcher une infiltration similaire.
Maximisez votre expérience Cointribune avec notre programme 'Read to Earn' ! Pour chaque article que vous lisez, gagnez des points et accédez à des récompenses exclusives. Inscrivez-vous dès maintenant et commencez à cumuler des avantages.
Enseignante et ingénieure IT, Lydie découvre le Bitcoin en 2022 et plonge dans l’univers des cryptomonnaies. Elle vulgarise des sujets complexes, décrypte les enjeux du Web3 et défend une vision d’un futur numérique ouvert, inclusif et décentralisé.
Les propos et opinions exprimés dans cet article n'engagent que leur auteur, et ne doivent pas être considérés comme des conseils en investissement. Effectuez vos propres recherches avant toute décision d'investissement.