Crypto : La piste nord-coréenne se précise dans le piratage de Binance
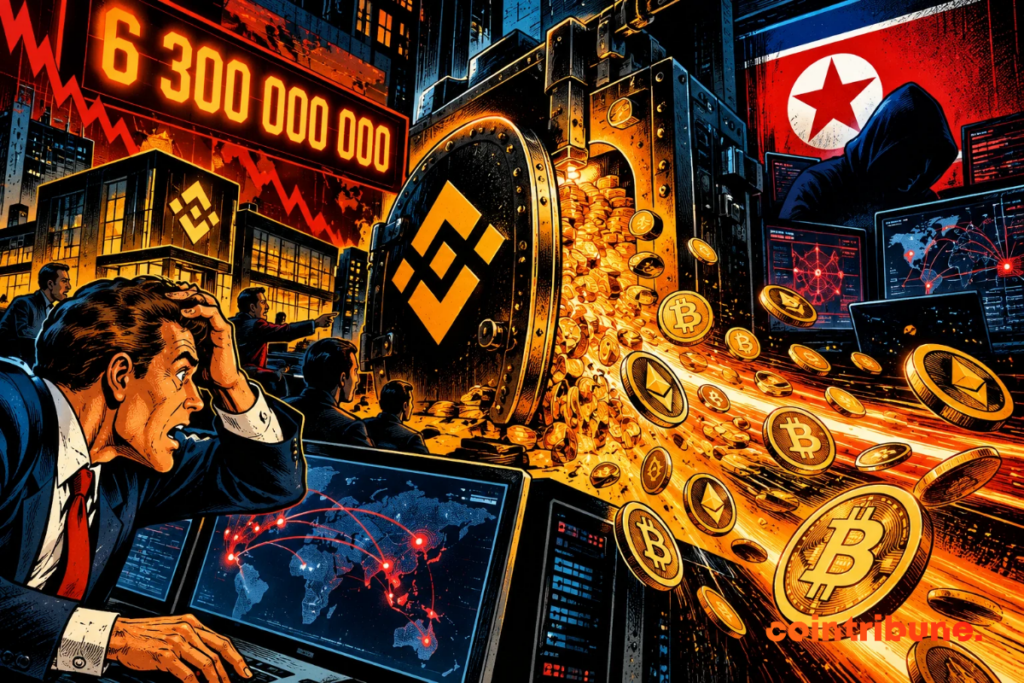
La Corée du Nord serait à l’origine du piratage de 6,3 milliards de dollars subi par Binance le 29 octobre. TRM Labs attribue l’attaque au groupe TraderTraitor avec un niveau de confiance élevé. L’enquêteur crypto ZachXBT a découvert un autre indice : des fonds volés à Binance et Bitget auraient abouti à une même adresse. La plateforme n’a pas encore confirmé l’identité des pirates.
En bref
- TRM Labs attribue le piratage de Binance au groupe nord-coréen TraderTraitor.
- ZachXBT relie des fonds volés à Binance à ceux du piratage de Bitget.
- Environ 2,7 milliards de dollars ont été bloqués selon le premier bilan de TRM Labs.
TraderTraitor devient le principal suspect du piratage de Binance
TRM Labs a publié ses premières conclusions sur l’attaque du 29 octobre. La société spécialisée dans l’analyse blockchain désigne TraderTraitor, une unité de hackers associée au régime nord-coréen. Le nom n’est pas nouveau. En février 2025, le FBI avait déjà attribué à ce groupe le piratage de Bybit, estimé à 1,5 milliard de dollars.
Binance représente une opération bien plus importante. D’après TRM Labs, les attaquants ont déplacé 6,36 milliards de dollars depuis des portefeuilles de Binance répartis sur dix blockchains. La majeure partie des fonds est partie en une vingtaine de minutes, à partir de 20 h 05 UTC.
Les préparatifs avaient commencé au moins 36 heures auparavant. Le 28 octobre, un portefeuille utilisé pour l’opération recevait trois petits transferts provenant de Tornado Cash. Les pirates ont ensuite testé leur dispositif sur plusieurs adresses.
TRM Labs relève des similitudes avec les précédentes opérations nord-coréennes : préparation anticipée, signatures obtenues avant l’attaque et exécution rapide des transferts. La société estime son attribution à TraderTraitor hautement fiable. Elle précise toutefois s’appuyer sur des renseignements issus de la blockchain et d’autres sources.
Binance reste plus prudente. Sa première enquête technique évoque la possible compromission de l’ordinateur d’un ingénieur DevOps. Les pirates auraient ainsi accédé à un conteneur de service permettant de soumettre des retraits non autorisés. La plateforme affirme n’avoir trouvé aucune preuve de fuite de clés privées.
ZachXBT retrouve des fonds liés au piratage de Bitget
C’est une autre piste qui pourrait faire progresser l’enquête. ZachXBT affirme avoir retrouvé des fonds issus des attaques contre Binance et Bitget à une même adresse, après des transferts passant notamment par THORChain.
Ce protocole permet de convertir des cryptomonnaies entre différentes blockchains sans passer par une plateforme centralisée. Le rapprochement est intéressant puisque l’attaque précédente contre Bitget avait déjà été associée au groupe TraderTraitor.
En septembre, Bitget avait subi un piratage estimé à 387,5 millions de dollars. La présence de fonds provenant de deux attaques sur un même portefeuille constitue un indice de coordination ou d’utilisation d’une infrastructure commune. Elle ne prouve cependant pas, à elle seule, que les deux opérations ont été exécutées par les mêmes personnes.
ZachXBT privilégie cette hypothèse. Les enquêteurs de MistTrack ont également repéré des TRX dérobés à Binance qui auraient transité par Bitget Wallet Swap Bridge avant d’atteindre une adresse déjà utilisée par les pirates de Phemex.
Les connexions entre plusieurs piratages commencent à se multiplier. Ce scénario rappelle d’ailleurs les investigations menées après le vol de Bybit en 2025. ZachXBT avait alors identifié une adresse commune aux fonds volés à Bybit et Phemex.
Les hackers conserveraient encore 2,4 milliards de dollars
Les investigations techniques apportent également des précisions sur la méthode employée. Sur Ethereum, les attaquants auraient exploité EIP-7702, un mécanisme introduit avec la mise à jour Pectra en mai 2025. Cette fonctionnalité permet à un portefeuille classique de déléguer certaines opérations à un smart contract.
Selon TRM Labs, les pirates disposaient de 50 autorisations signées à l’avance. Une seule correspondance avec le compteur de transactions du portefeuille Binance a suffi pour activer leur contrat malveillant. Trois minutes et 24 secondes plus tard, le portefeuille transférait 167 464 ETH et 63 autres tokens vers une adresse contrôlée par l’attaquant.
D’autres portefeuilles Binance ont simultanément envoyé des fonds à travers plusieurs réseaux au moyen de transactions valablement signées. TRM Labs soupçonne une compromission de l’infrastructure de signature de la plateforme.
Pendant ce temps, les émetteurs de stablecoins tentaient de bloquer les actifs. Tether, Circle, Ripple et World Liberty Financial ont immobilisé environ 2,67 milliards de dollars. Le conseil de sécurité d’Arbitrum est également intervenu sur des ETH et des tokens ARB, portant le montant total bloqué à près de 2,7 milliards de dollars dans le premier bilan de TRM Labs.
Binance a ensuite annoncé environ 3 milliards de dollars gelés sur les blockchains. Les pirates conserveraient toutefois plus de 420 000 ETH et 18 270 BTC, évalués ensemble à environ 2,4 milliards de dollars lors de l’analyse. La récupération de ces actifs sera plus compliquée. Contrairement aux stablecoins centralisés, le bitcoin et l’ether ne peuvent pas être gelés directement par un émetteur. L’enquête se poursuit donc sur deux fronts : identifier les responsables et empêcher la conversion des fonds volés. Pour Binance, l’attribution à TraderTraitor reste à confirmer officiellement. Les traces laissées entre Bitget, Phemex et Binance donnent néanmoins aux enquêteurs plusieurs pistes concrètes à suivre.
Maximisez votre expérience Cointribune avec notre programme 'Read to Earn' ! Pour chaque article que vous lisez, gagnez des points et accédez à des récompenses exclusives. Inscrivez-vous dès maintenant et commencez à cumuler des avantages.
Enseignante et ingénieure IT, Lydie découvre le Bitcoin en 2022 et plonge dans l’univers des cryptomonnaies. Elle vulgarise des sujets complexes, décrypte les enjeux du Web3 et défend une vision d’un futur numérique ouvert, inclusif et décentralisé.
Les propos et opinions exprimés dans cet article n'engagent que leur auteur, et ne doivent pas être considérés comme des conseils en investissement. Effectuez vos propres recherches avant toute décision d'investissement.