Cripto: Hackers exigen $3 millones en Monero a Revolut
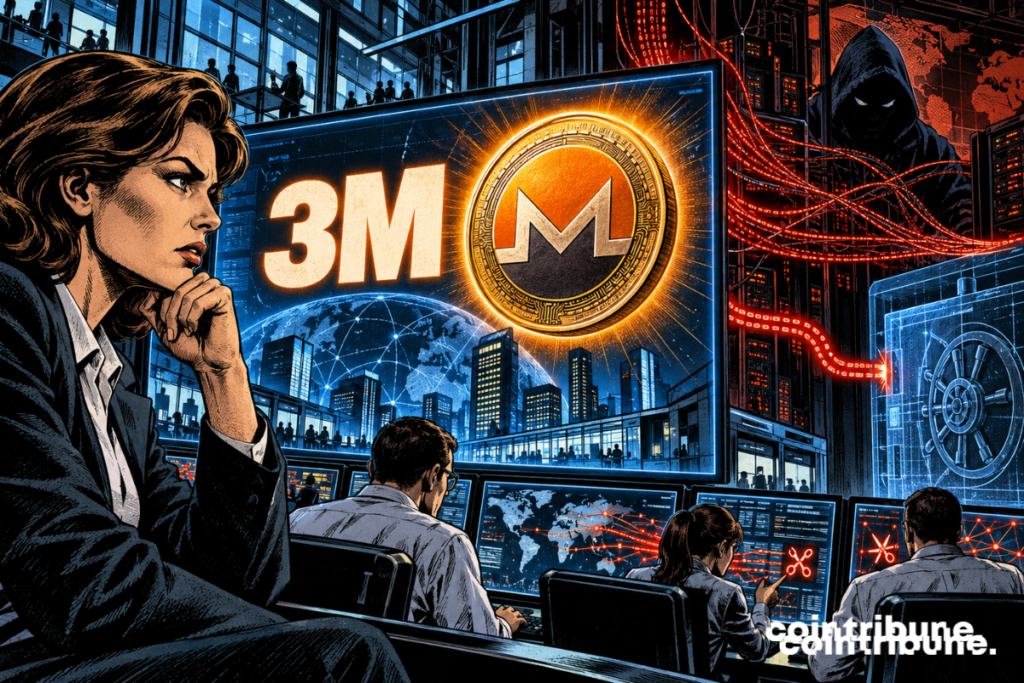
Revolut enfrenta una nueva presión tras la fuga de datos revelada días antes. Un grupo que se presenta como iamnotavillain ahora exige 6 000 XMR. Se trata de aproximadamente 3 millones de dólares, y amenaza con vender la información robada si la fintech no paga. Los atacantes establecieron un plazo de 24 horas. Aproximadamente 680 clientes, incluyendo varios titulares importantes de cripto, estarían afectados. Revolut afirma por su parte no haber recibido ninguna solicitud directamente.
En breve
- Los atacantes exigen 6 000 XMR, aproximadamente 3 millones de dólares.
- Aproximadamente 680 clientes de Revolut estarían afectados por la fuga.
- Revolut asegura que sus sistemas centrales y los fondos de los clientes no fueron hackeados.
Los atacantes exigen ahora 6 000 XMR
El asunto llega en un mal momento para Revolut, que está desarrollando rápidamente sus actividades relacionadas con activos digitales. Cointribune detallaba esta semana la expansión de Revolut en criptomonedas, entre stablecoins, trading y pagos.
Esta vez, la fintech enfrenta sobre todo un caso relacionado con datos personales. El grupo iamnotavillain publicó su ultimátum el miércoles en un sitio acompañado de una cuenta regresiva. Los piratas exigen 6 000 Monero y afirman que entregarán los archivos a otros grupos criminales si Revolut no paga en 24 horas.
Una primera demanda de 10 000 BTC había circulado antes en Telegram. Los autores del ultimátum actual dicen sin embargo que esa suma provenía de un impostor o de un antiguo asociado.
La elección de Monero es menos sorprendente. A diferencia de bitcoin, cuyas transacciones son visibles públicamente en la blockchain, la cripto XMR está diseñada para ocultar más información sobre las transferencias. Revolut afirma no haber tenido contacto directo con el grupo y no haber recibido ningún pedido de rescate por sus propios canales.
Los piratas no habrían penetrado los sistemas de Revolut
La fuga no habría nacido de una intrusión clásica. Revolut confirmó el 12 de septiembre haber transmitido información sensible a una persona no autorizada después de recibir solicitudes falsas provenientes de un dominio de correo gubernamental legítimo. Revolut asegura que ningún compromiso afectó sus sistemas ni los fondos de sus clientes.
Los atacantes habrían explotado el sistema italiano de correo electrónico certificado PEC. Haciéndose pasar por representantes de las fuerzas del orden, habrían enviado durante varios meses solicitudes dirigidas a ciertos clientes.
Entre la información expuesta estarían fechas de nacimiento, direcciones postales y electrónicas, números de teléfono así como copias de pasaportes y licencias de conducir. Historiales de transacciones y datos relacionados con movimientos en cripto también formarían parte de los archivos obtenidos.
Según la información reportada, unas 680 personas estarían afectadas, principalmente en Francia y Suiza, pero también en varias decenas de otros países europeos. Los atacantes dicen haber utilizado el análisis blockchain para detectar clientes con actividad importante en activos digitales.
El caso recuerda otro suceso reciente. En febrero, un ex empleado de Revolut ya había sido acusado de usar datos KYC para presionar a un inversor cripto. Dos historias diferentes, con el mismo tipo de información sensible en el centro.
El cripto Monero vuelve al centro de un caso de extorsión
Los piratas no exigen dólares, ni siquiera bitcoins. Quieren la cripto XMR. Monero fue diseñado con la privacidad como función central. Varios mecanismos criptográficos ocultan las direcciones de envío y recepción así como los montos transferidos. Esta arquitectura explica por qué el token aparece regularmente en casos de rescate o pagos que sus autores buscan hacer más difíciles de rastrear.
Eso no significa, sin embargo, que Monero ofrezca invisibilidad perfecta. Empresas especializadas trabajan desde hace varios años en métodos para reducir su anonimato.
Cointribune informó especialmente en 2024 que ciertas transacciones de Monero podían ser rastreadas gracias a el análisis de nodos y direcciones IP. En el caso de Revolut, el punto más sensible está en otro lugar: los datos personales. Un pasaporte, una dirección completa, fotos de verificación e historial financiero pueden servir para usos maliciosos mucho después de la expiración de un ultimátum. Revolut indica haber bloqueado la dirección utilizada para las falsas solicitudes y alertado a las autoridades, reguladores financieros y organismos encargados de la protección de datos. En esta etapa, ningún elemento señala un robo de fondos pertenecientes a los clientes. La demanda, ahora, es pública: 6 000 XMR y 24 horas.
¡Maximiza tu experiencia en Cointribune con nuestro programa "Read to Earn"! Por cada artículo que leas, gana puntos y accede a recompensas exclusivas. Regístrate ahora y comienza a acumular beneficios.
Enseignante et ingénieure IT, Lydie découvre le Bitcoin en 2022 et plonge dans l’univers des cryptomonnaies. Elle vulgarise des sujets complexes, décrypte les enjeux du Web3 et défend une vision d’un futur numérique ouvert, inclusif et décentralisé.
Las ideas y opiniones expresadas en este artículo pertenecen al autor y no deben tomarse como consejo de inversión. Haz tu propia investigación antes de tomar cualquier decisión de inversión.