France : Dix suspects mis en examen pour une vaste escroquerie aux cryptos
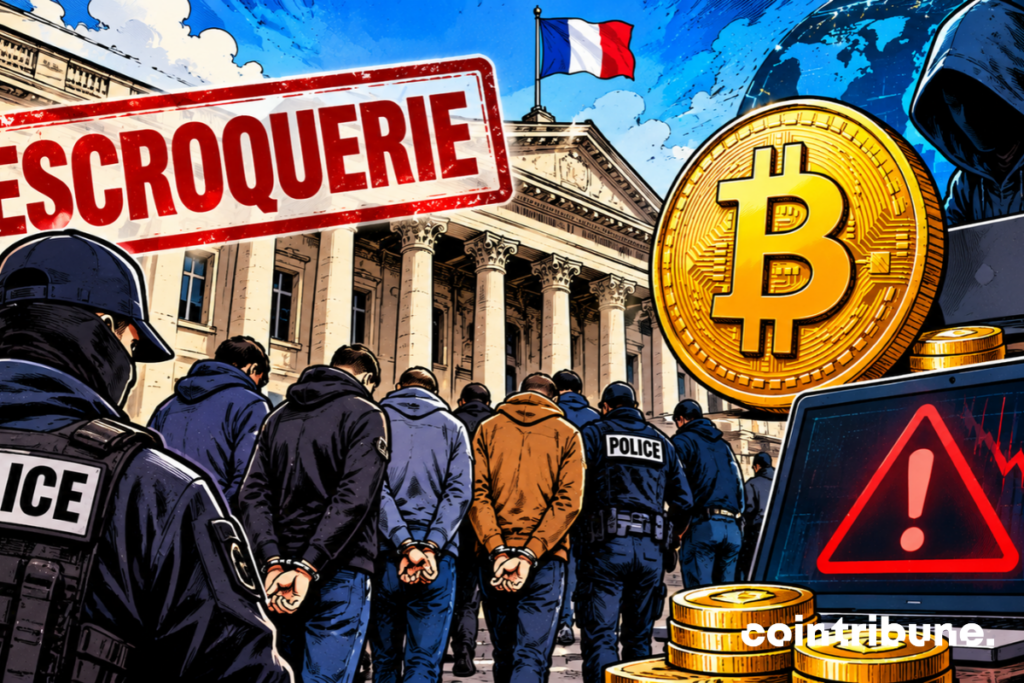
En France, dix personnes viennent d’être mises en examen dans une affaire mêlant piratage informatique, cryptomonnaies et métaux précieux. Les enquêteurs soupçonnent un groupe organisé d’avoir volé les données de plusieurs entreprises, puis de s’en être servi pour cibler leurs clients. Les victimes recevaient des appels les poussant à mettre leurs biens à l’abri. D’autres membres se rendaient ensuite à leur domicile pour récupérer les actifs physiques. L’enquête relie ainsi fraude numérique et vols à domicile dans plusieurs régions françaises.
En bref
- Dix personnes ont été mises en examen après le piratage de quatre sociétés liées aux métaux précieux et aux cryptomonnaies.
- Les suspects utilisaient les données volées pour cibler les détenteurs de cryptos et d’or avec des appels frauduleux.
- Le réseau répartissait les rôles entre commanditaires, informaticiens, callers et individus chargés de récupérer les biens.
- Quatre suspects ont été placés en détention provisoire et six autres sous contrôle judiciaire.
France : des données clients volées pour préparer les fraudes
L’enquête commence en 2025, après le piratage de trois courtiers en métaux précieux. Le parquet de Paris confie les investigations à l’Unité nationale cyber de la gendarmerie et à la brigade de recherches de Montbrison, dans la Loire, en France. Les enquêteurs rapprochent cette affaire à une procédure sur une société qui aide les particuliers à déclarer leurs cryptomonnaies aux services fiscaux.
Les intrusions ont permis d’extraire les données des clients de ces entreprises en France. Ces informations aidaient les auteurs à repérer des personnes détenant des actifs numériques ou de l’or. Selon les communiqués publiés le 20 novembre par la procureure et la gendarmerie, le groupe aurait utilisé ces renseignements pour lancer des attaques ciblées.
Dix suspects ont été mis en examen le jeudi 19 novembre. Les autorités décrivent une organisation aux rôles précis. Le vol des fichiers ouvrait ainsi la voie à des appels frauduleux, puis à des déplacements au domicile des clients.
En France, une équipe répartissait les rôles entre callers et shooters
Un commanditaire choisissait les bases de données à dérober et coordonnait l’opération. Des « callers » contactaient ensuite les victimes par téléphone. Ils affirmaient qu’une fuite menaçait leurs biens et leur demandaient de transférer leurs fonds ou leurs métaux précieux vers un lieu présenté comme sûr.
Le scénario continuait avec l’intervention d’autres membres, surnommés « shooters ». Ceux-ci se rendaient au domicile des victimes en France pour récupérer les actifs physiques. Les enquêteurs décrivent une chaîne organisée. La méthode associait manipulation à distance et intervention directe.
La procureure et la gendarmerie n’ont précisé ni le nombre de victimes ni le montant du préjudice. Le général Hervé Pétry, chef de l’Unité nationale cyber, parle de « cyberisation de la criminalité ». Selon lui, les groupes criminels utilisent les données volées comme des fichiers de renseignement pour choisir leurs cibles.
Dix suspects interpellés et poursuivis après l’opération
Les forces de l’ordre ont interpellé le commanditaire à Marseille, en France. D’autres suspects ont été arrêtés à Lille, Toulouse, Colmar et Paris. Parmi eux figurent un logisticien et un informaticien, soupçonnés d’avoir fourni des lignes téléphoniques et traité les données volées. Trois autres suspects appartiendraient à l’état-major du groupe.
Cinq personnes sont soupçonnées d’avoir participé aux appels ou aux déplacements chez les victimes. Les perquisitions ont permis de saisir une quinzaine de téléphones, une dizaine d’ordinateurs et des supports de stockage. Plus de 175 gendarmes ont participé à cette opération coordonnée dans plusieurs régions de France.
En France, deux informations judiciaires ont été ouvertes. Les dix suspects sont mis en examen pour atteinte à un système de traitement automatisé de données, escroquerie et blanchiment en bande organisée, ainsi que pour association de malfaiteurs. Quatre personnes ont été placées en détention provisoire, tandis que six autres restent sous contrôle judiciaire.
La procédure devra préciser le rôle de chaque suspect, identifier les victimes et évaluer les pertes. En France, cette enquête souligne le lien entre vol de données et fraudes visant les détenteurs de cryptomonnaies ou de métaux précieux. Cette escroquerie liée aux cryptos illustre également les nouvelles méthodes utilisées par les réseaux criminels pour cibler les détenteurs d’actifs numériques. Les investigations devront établir l’étendue du réseau et les responsabilités individuelles.
Maximisez votre expérience Cointribune avec notre programme 'Read to Earn' ! Pour chaque article que vous lisez, gagnez des points et accédez à des récompenses exclusives. Inscrivez-vous dès maintenant et commencez à cumuler des avantages.
Journaliste et rédacteur web passionné par l’univers des cryptomonnaies et des technologies Web3. J’y traite les dernières tendances et actualités afin de proposer un contenu de haute qualité à un large public du secteur.
Les propos et opinions exprimés dans cet article n'engagent que leur auteur, et ne doivent pas être considérés comme des conseils en investissement. Effectuez vos propres recherches avant toute décision d'investissement.