Ledger étend ses investigations sur des portefeuilles suspects à Berlin et Dubaï
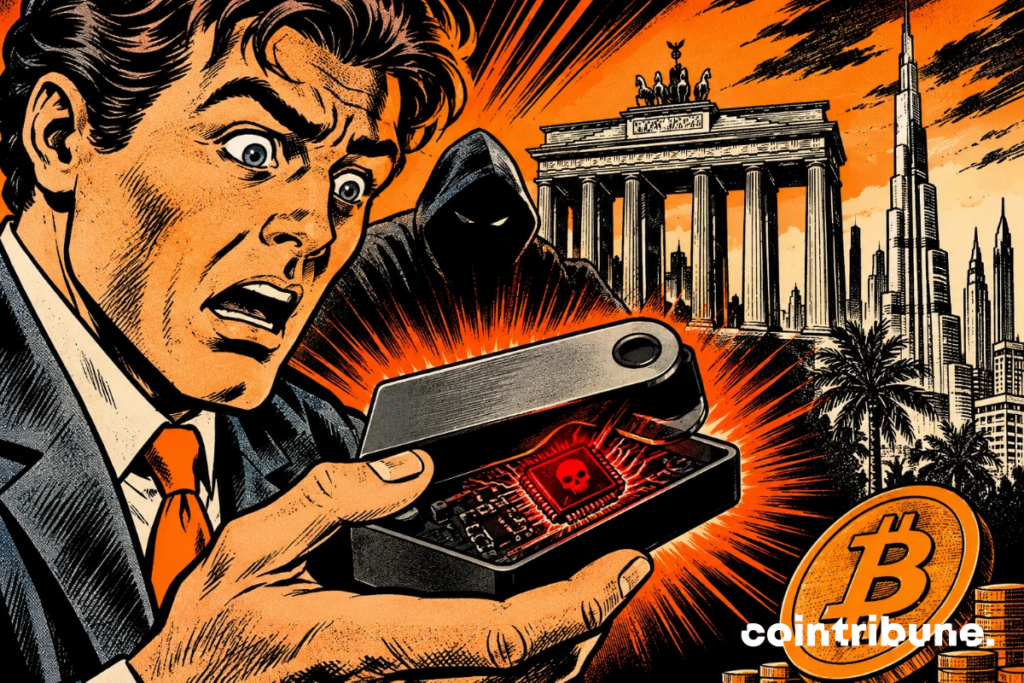
Ledger a annoncé le 18 novembre avoir identifié de nouveaux portefeuilles trafiqués à Berlin et ouvert une enquête sur deux signalements à Dubaï. Tous les appareils confirmés présentent la même modification physique, destinée à voler la phrase de récupération pendant leur installation. En clair, le problème ne vient pas du logiciel, mais de ce qui se cache à l’intérieur du boîtier.
En bref
- Tous les appareils confirmés présentent la même modification physique. Aucun cas ne concerne un portefeuille acheté directement sur ledger.com.
- En octobre, un client berlinois avait déjà poussé MediaMarktSaturn à suspendre les ventes de ces appareils en Allemagne.
- Depuis janvier 2026, Ledger propose une inspection physique, avec notamment des examens aux rayons X, dans son usine de Vierzon pour les achats effectués auprès de revendeurs tiers.
Portefeuilles Ledger, le danger vient de la chaîne de distribution
La position de Ledger est sans ambiguïté. L’entreprise insiste sur l’absence de faille logicielle. « Il n’y a aucune faille dans la puce sécurisée ou le système d’exploitation, et aucun cas confirmé impliquant un appareil acheté sur ledger.com », précise-t-elle.
Tous les appareils compromis présentent la même modification physique. Le scénario est donc particulièrement inquiétant : des individus ouvrent des portefeuilles authentiques, ajoutent un composant malveillant, puis les remettent en circulation. La puce sécurisée n’est pas en cause. C’est plutôt le parcours du produit avant son arrivée chez le client qui pose problème.
Ledger parle pour l’instant d’un nombre limité de cas, mais s’attend à découvrir d’autres appareils. Son équipe examine chaque signalement et vérifie les registres de distribution avec ses partenaires et les forces de l’ordre.
À Dubaï, un premier cas dispose déjà de traces publiques. Le tracker de Mark Karpeles, ancien dirigeant de Mt. Gox, recense un implant confirmé dans un Ledger Flex acheté dans la ville. Son rapport date du 16 novembre. Ledger cherche désormais à retracer le parcours de ces appareils avec ses distributeurs.
CryptoBilis, le revendeur au cœur des soupçons
Les investigations pointent vers un intermédiaire commun : CryptoBilis, un distributeur d’Asie du Sud-Est. Selon son fondateur Arravind Prabu, l’entreprise a changé de propriétaire en mars. Ce changement intervient quelques mois avant la découverte des premiers appareils trafiqués.
De son côté, Trezor a également remonté la piste de CryptoBilis. Son enquête sur le Safe 5 a révélé des implants dans trois appareils provenant de ce revendeur.
Le 12 novembre, Trezor a donc réduit son réseau de distributeurs d’environ 80 % et publié un firmware destiné à bloquer les implants identifiés.
Les deux fabricants ont choisi des réponses différentes. Trezor a largement resserré son réseau commercial et renforcé ses protections logicielles. Ledger, de son côté, conserve ses circuits de distribution tout en multipliant les contrôles physiques. Reste à savoir quelle approche rassurera le mieux les utilisateurs.
Que faire si votre portefeuille Ledger semble suspect ?
Ledger recommande d’abord une mesure simple : cesser immédiatement d’utiliser l’appareil suspect. Il ne faut surtout pas s’en servir pour créer ou restaurer un portefeuille.
Ensuite, les utilisateurs doivent transférer leurs fonds vers un nouveau portefeuille, créé avec un appareil acheté directement sur le site officiel de Ledger. Ils ne doivent réutiliser ni leur ancienne phrase de récupération ni les mots de passe associés. L’entreprise recommande également de signaler le cas aux autorités locales.
Par ailleurs, les clients ayant acheté leur appareil auprès d’un revendeur tiers depuis janvier 2026 à Berlin, en Asie du Sud-Est ou à Dubaï peuvent demander une inspection physique dans l’usine de Vierzon. Ledger propose notamment des examens aux rayons X, mais cette possibilité reste limitée dans le temps.
Enfin, l’entreprise rappelle une règle essentielle : son support ne demandera jamais les 24 mots de récupération. Ni un technicien, ni une inspection, ni même une procédure de remboursement ne justifient de communiquer cette information. Si quelqu’un vous la réclame, ce n’est probablement pas pour vous aider.
Cette affaire rappelle que la sécurité d’un portefeuille matériel ne dépend pas uniquement de sa puce ou de son logiciel. Elle repose aussi sur toute sa chaîne de distribution. Après tout, un appareil peut sortir intact de l’usine et connaître quelques aventures douteuses avant d’arriver chez son propriétaire. Et contrairement à un colis ordinaire, celui-ci transporte potentiellement toutes vos économies.
Maximisez votre expérience Cointribune avec notre programme 'Read to Earn' ! Pour chaque article que vous lisez, gagnez des points et accédez à des récompenses exclusives. Inscrivez-vous dès maintenant et commencez à cumuler des avantages.
Passionné par le Bitcoin, j'aime explorer les méandres de la blockchain et des cryptos et je partage mes découvertes avec la communauté. Mon rêve est de vivre dans un monde où la vie privée et la liberté financière sont garanties pour tous, et je crois fermement que Bitcoin est l'outil qui peut rendre cela possible.
Les propos et opinions exprimés dans cet article n'engagent que leur auteur, et ne doivent pas être considérés comme des conseils en investissement. Effectuez vos propres recherches avant toute décision d'investissement.