Piratage crypto : Le DOJ veut saisir 1,2 milliard de dollars volés à Binance
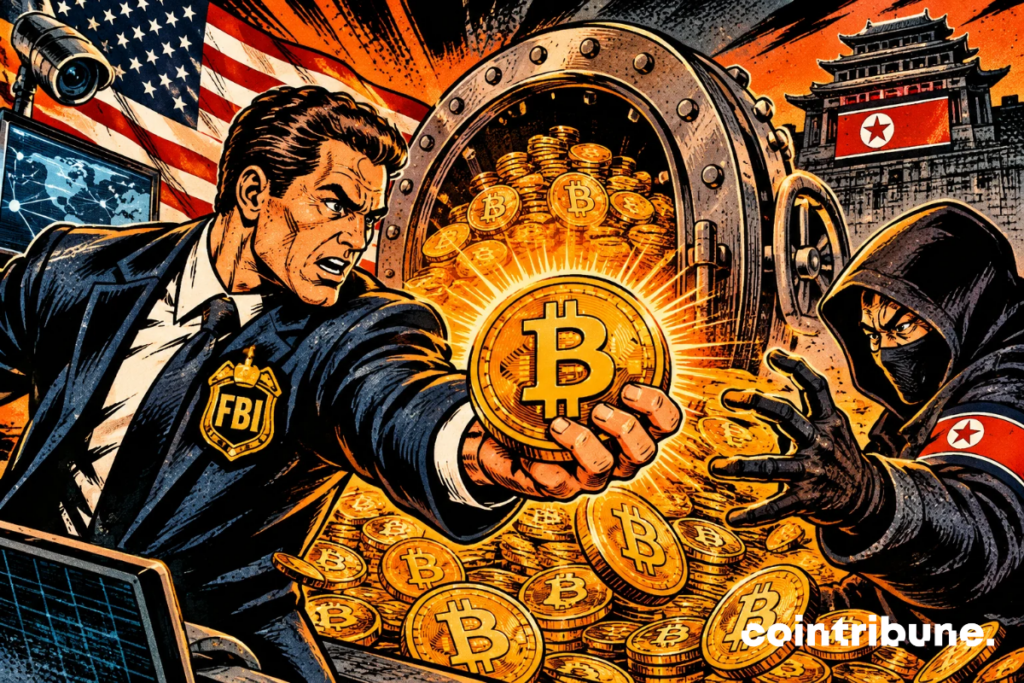
Le 12 novembre 2026, le département américain de la Justice (DOJ) a annoncé deux opérations contre des réseaux nord-coréens impliqués dans le vol de cryptomonnaies. Les autorités ont obtenu l’autorisation judiciaire de saisir ou d’immobiliser plus de 1,2 milliard de dollars issus du piratage de Binance. Elles ont également neutralisé l’infrastructure cloud de FaceStealer, une campagne de manipulation par deepfake responsable de plus de 400 millions de dollars de vols crypto en 18 mois. Ces deux affaires illustrent des méthodes différentes, mais une même stratégie d’exploitation de l’écosystème crypto.
En bref
- Le DOJ obtient une autorisation judiciaire visant plus de 1,2 milliard de dollars volés lors du piratage de Binance.
- Les autorités américaines et leurs partenaires ont déjà gelé plus de 2,7 milliards de dollars sur les fonds crypto dérobés.
- Le FBI attribue le piratage de Binance au groupe nord-coréen TraderTraitor.
- Le réseau FaceStealer aurait volé plus de 400 millions de dollars en cryptomonnaies en 18 mois grâce à des techniques d’ingénierie sociale et aux deepfakes.
- Le FBI a saisi plus de 900 vidéos de webcams liées à cette campagne.
Plus de 1,2 milliard de dollars visés après le piratage de Binance
Le DOJ a obtenu l’autorisation d’un tribunal pour saisir ou immobiliser plus de 1,2 milliard de dollars issus du piratage de Binance survenu le 29 octobre 2026. Cette somme représente une partie des actifs numériques déjà gelés grâce à la coopération des autorités américaines et d’acteurs du secteur crypto.
Selon le communiqué officiel du département de la Justice, plus de 2,7 milliards de dollars ont été gelés sur un butin estimé à plus de 6 milliards. Le FBI attribue cette attaque à des membres de l’armée nord-coréenne désignés sous le nom de TraderTraitor.
Les enquêteurs poursuivent le traçage des fonds crypto. Ceux qui sont à l’origine du piratage de Binance tentent notamment de blanchir les actifs à travers :
- des bridges ;
- des services de mixage ;
- différentes plateformes d’échange de cryptomonnaies.
Ils ont même réussi à blanchir 430 000 $ grâce à des memecoins créés sur le protocole NEAR.
Précision importante : l’autorisation judiciaire portant sur 1,2 milliard de dollars ne signifie pas que cette somme a déjà été définitivement récupérée. Le gel des actifs, leur saisie et leur éventuelle confiscation constituent des étapes distinctes.
De son côté, Binance affirme avoir mobilisé plus de 6,34 milliards de dollars de ressources pour couvrir les actifs affectés. Dans son annonce du 12 novembre, l’exchange crypto indique également avoir publié un nouvel instantané de ses réserves. Cette couverture financière annoncée par l’entreprise ne doit pas être confondue avec la récupération judiciaire des fonds volés.
FaceStealer : 400 millions de dollars volés grâce aux deepfakes
La seconde opération américaine cible l’infrastructure cloud utilisée par FaceStealer. Selon le DOJ, cette campagne nord-coréenne a entraîné plus de 400 millions de dollars de vols crypto au cours des 18 derniers mois.
Son fonctionnement repose sur l’ingénierie sociale :
- Les pirates utilisent d’abord des comptes compromis pour inviter leurs victimes à des visioconférences.
- Ils enregistrent ensuite discrètement leur webcam et diffusent des vidéos préenregistrées ou des deepfakes de personnes connues de leurs interlocuteurs.
Une fois la confiance installée, les hackers simulent un problème technique. Ils proposent alors un lien ou une manipulation censée rétablir le fonctionnement de la réunion. En réalité, cette prétendue solution installe un logiciel malveillant sur l’ordinateur de la victime.
Les pirates peuvent alors voler des actifs crypto, détourner des comptes de communication ou exploiter les accès informatiques compromis. Certaines intrusions auraient produit leurs effets plusieurs mois après l’infection initiale.
La campagne cible également les développeurs et les mainteneurs de logiciels open source. L’objectif potentiel : accéder à leurs appareils et à leurs comptes de dépôt de code pour préparer des attaques contre la chaîne d’approvisionnement logicielle.
Dans le cadre de cette opération, le FBI a saisi plus de 900 vidéos de webcams en vertu d’un mandat fédéral. L’agence a également publié un espace dédié à FaceStealer. Ce dernier rassemble des informations sur la menace ainsi que des recommandations pour les personnes susceptibles d’avoir été compromises.
Cette méthode s’inscrit dans un contexte plus large d’infiltration de l’écosystème crypto par des acteurs nord-coréens. On fait notamment allusion aux alertes concernant les faux développeurs nord-coréens ciblant les entreprises du secteur.
Deux opérations américaines contre des méthodes de vol différentes
Les dossiers Binance et FaceStealer ne désignent pas un seul piratage :
- Le premier concerne le détournement massif d’actifs d’une plateforme d’échange, attribué par le FBI à TraderTraitor.
- Le second repose sur la manipulation de victimes au moyen de fausses visioconférences, de vidéos enregistrées et de deepfakes.
Leur rapprochement révèle toutefois l’étendue des menaces visant le secteur crypto. Le fait est que les cybercriminels ne cherchent plus seulement à compromettre des wallets ou des plateformes. Ils exploitent aussi les relations professionnelles, les outils de communication et les environnements de développement pour obtenir des accès sensibles.
Le DOJ poursuit donc désormais les opérations de traçage, de saisie et de confiscation des actifs issus du piratage de Binance. Pour les acteurs crypto, l’affaire souligne l’importance de la sécurité des communications et des environnements de développement, au-delà de la seule protection des portefeuilles numériques.
Maximisez votre expérience Cointribune avec notre programme 'Read to Earn' ! Pour chaque article que vous lisez, gagnez des points et accédez à des récompenses exclusives. Inscrivez-vous dès maintenant et commencez à cumuler des avantages.
Analyste et rédactrice crypto avec 7 ans d'expérience en journalisme financier numérique. Depuis 2021, j'analyse en profondeur les dynamiques du marché des cryptomonnaies, des ETF et des politiques monétaires qui les impactent. Mon approche combine veille macroéconomique et décryptage des données on-chain pour offrir une perspective factuelle aux investisseurs.
Les propos et opinions exprimés dans cet article n'engagent que leur auteur, et ne doivent pas être considérés comme des conseils en investissement. Effectuez vos propres recherches avant toute décision d'investissement.